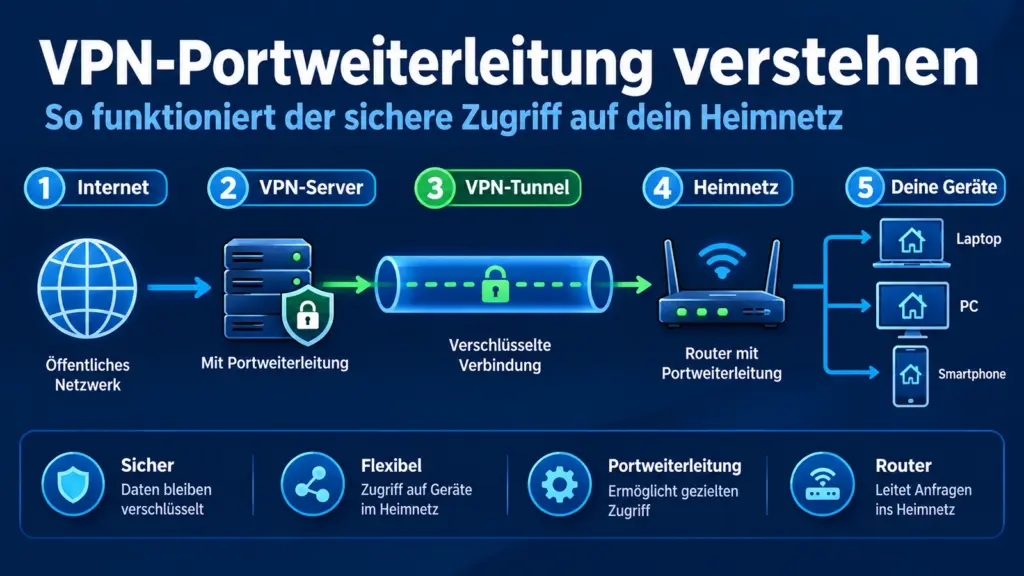

VPN-Portweiterleitung ist nicht dasselbe wie eine Portfreigabe an deinem Router. Unterstützt dein kommerzieller VPN-Anbieter Port Forwarding, liegt der öffentliche Eingang an der VPN-IP des Anbieters. Der Anbieter ordnet deiner Verbindung einen eingehenden Port zu und leitet passenden Verkehr durch den bestehenden VPN-Tunnel zu deinem Gerät beziehungsweise zur Anwendung weiter. Damit das funktioniert, muss deine Anwendung genau den aktuell zugewiesenen Port verwenden.
Eine klassische Router-Portfreigabe betrifft dagegen die öffentliche WAN-Seite deines eigenen Internetanschlusses. Sitzt davor ein Provider-NAT beziehungsweise CGNAT, reicht eine Regel in deinem Router nicht bis ins öffentliche Internet. Ein unterstützender VPN-Anbieter kann in so einer Situation einen anderen eingehenden Pfad über seine VPN-IP schaffen – er entfernt das CGNAT deines Anschlusses aber nicht.
Und noch eine wichtige Trennung: Der Port, über den WireGuard oder OpenVPN eine VPN-Verbindung aufbaut, ist ein Transport- beziehungsweise Listen-Port. Er ist nicht automatisch der Port, den eine P2P-Anwendung, ein Spiel oder ein selbst betriebener Dienst für eingehende Verbindungen benötigt.
Was „VPN Ports öffnen“ überhaupt bedeuten kann
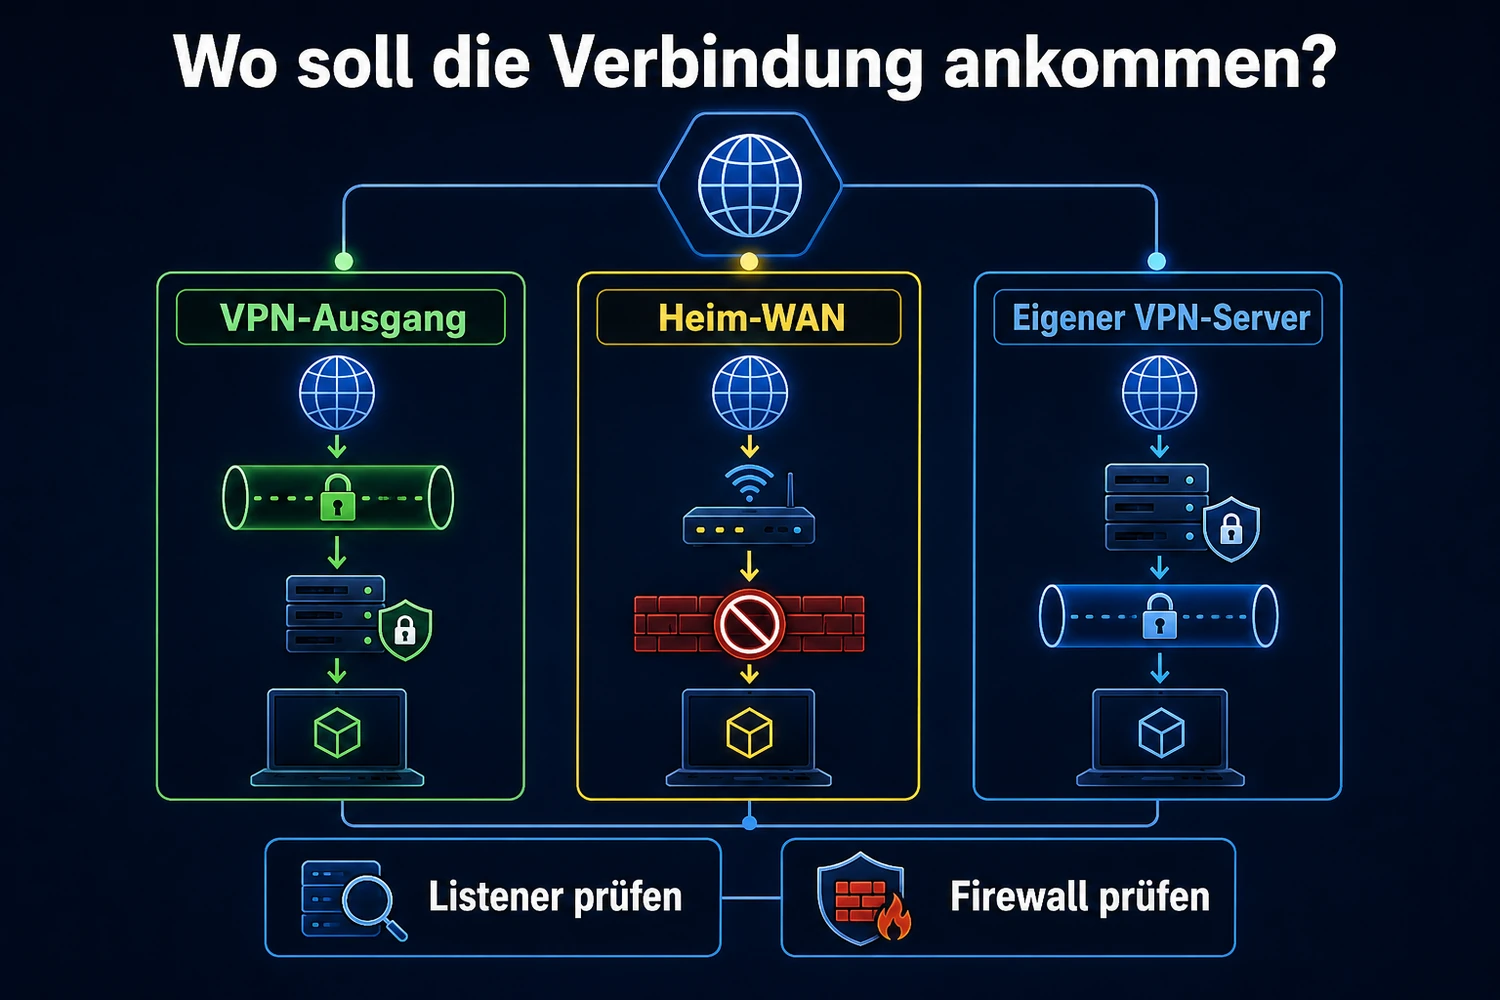
Der Begriff „VPN-Port“ ist tückisch, weil damit je nach Anleitung etwas völlig anderes gemeint sein kann. Bevor du im Router, in der VPN-App oder in einer Anwendung Einstellungen änderst, beantworte deshalb zuerst eine Frage: Wo soll eine Verbindung aus dem Internet tatsächlich ankommen?
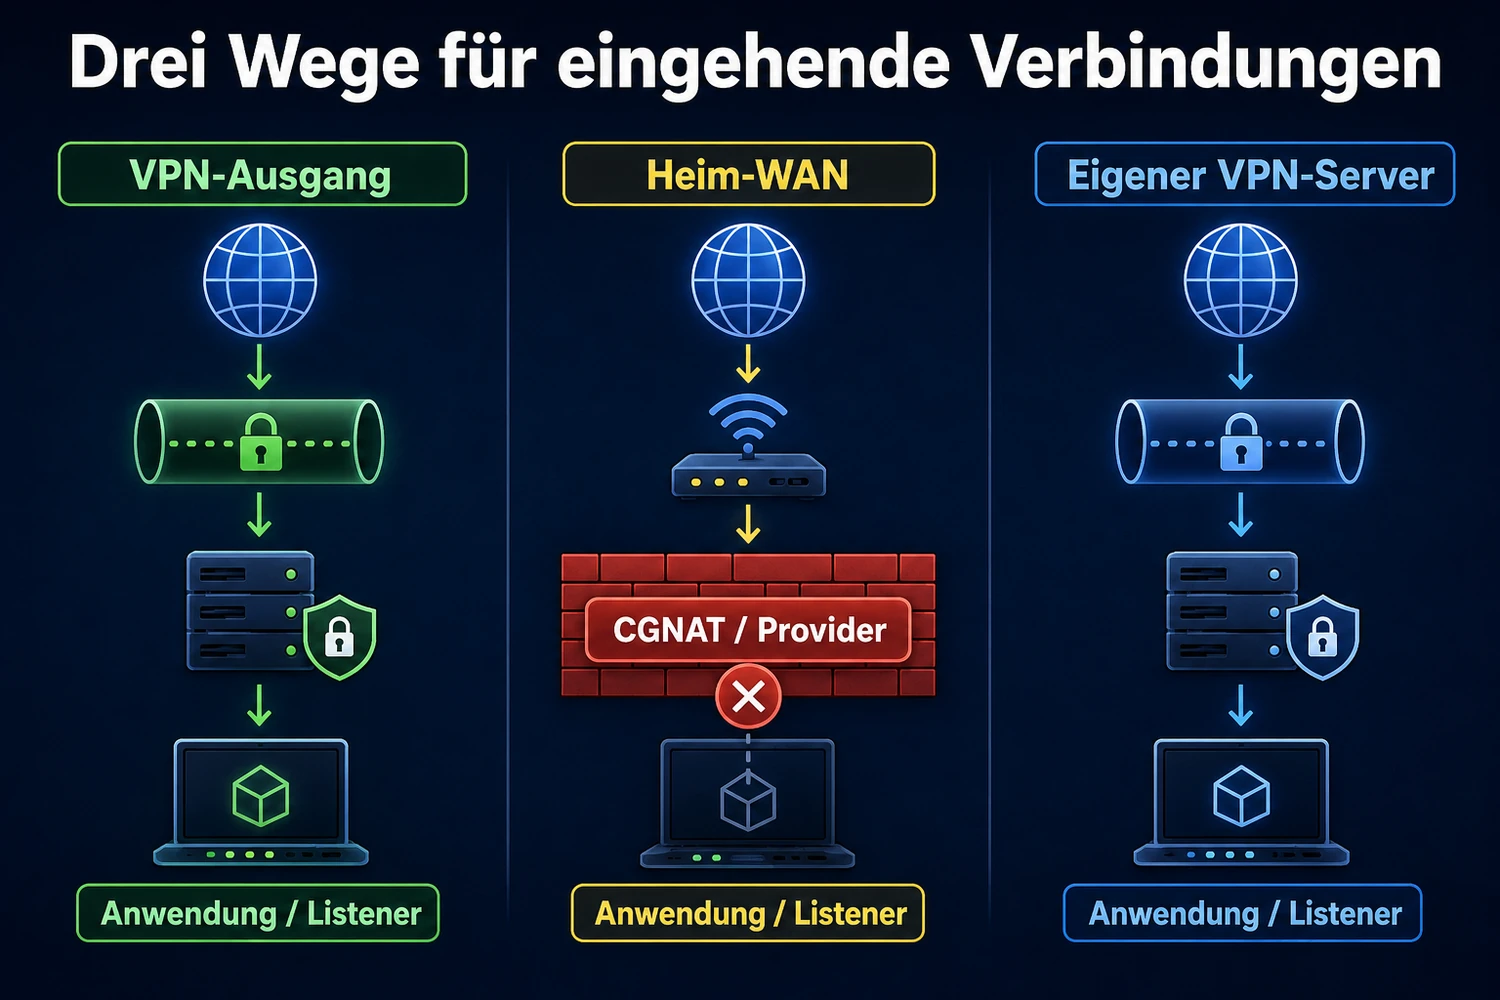
Fall 1: Die Verbindung soll an der öffentlichen VPN-IP eines kommerziellen VPN-Anbieters ankommen. Dann brauchst du eine Port-Forwarding-Funktion des VPN-Dienstes.
Fall 2: Die Verbindung soll direkt über deinen eigenen Internetanschluss zu einem Gerät im Heimnetz gehen. Dann geht es um klassische Router-Portfreigabe und die Erreichbarkeit deiner WAN-Seite.
Fall 3: Du betreibst selbst einen WireGuard- oder OpenVPN-Server im Heimnetz. Dann muss der Transport- beziehungsweise Listen-Port dieses eigenen VPN-Endpunkts von außen erreichbar sein.
Fall 4: Du möchtest lediglich den Port ändern, über den sich dein VPN-Client mit dem VPN-Server verbindet. Das ist eine Verbindungs- oder Transporteinstellung und kein Port Forwarding für eine Anwendung.
Der Datenpfad entscheidet – nicht die Portnummer
Die Portnummer ist selten das eigentliche Problem. Entscheidend ist, ob der komplette Weg vom öffentlichen Eingang bis zu dem Programm stimmt, das den Verkehr annehmen soll.
Beim kommerziellen VPN lautet der vereinfachte Weg: Internet → öffentliche VPN-IP → vom Anbieter zugewiesene Weiterleitung → VPN-Tunnel → dein Gerät → Anwendung.
Bei einer klassischen Heimnetz-Freigabe sieht der Weg anders aus: Internet → öffentliche WAN-IP deines Anschlusses → vorgelagerte NAT-Ebenen → eigener Router → Zielgerät → Anwendung.
Beim selbst gehosteten VPN-Server ist wiederum der eigene VPN-Endpunkt das Ziel: Internet → erreichbare WAN-Seite → Router/Firewall → WireGuard- oder OpenVPN-Listen-Port → eigener VPN-Server.
Genau deshalb ist die pauschale Empfehlung „Öffne denselben Port einfach im VPN und im Router“ falsch. Die beiden Regeln können völlig unterschiedliche Netzebenen betreffen, und in vielen Szenarien ist eine der beiden überhaupt nicht nötig.
 KI-generierte Abbildung
Wann VPN-Portweiterleitung sinnvoll ist
VPN Port Forwarding ist vor allem dann interessant, wenn eine Anwendung über die öffentliche VPN-IP eingehende Verbindungen annehmen soll. Ein typischer dokumentierter Anwendungsfall ist P2P beziehungsweise BitTorrent. Dabei kann ein erreichbarer eingehender Port zusätzliche direkte Verbindungen ermöglichen.
Wichtig: Das ist kein Leistungsversprechen. Portweiterleitung garantiert weder eine höhere Download- oder Uploadrate noch eine bestimmte Zahl an Peers. Ob sie praktisch etwas verbessert, hängt von der Anwendung, den Gegenstellen und den übrigen Netzbedingungen ab.
Auch für andere selbst betriebene Dienste kann ein weitergeleiteter VPN-Port technisch einen Eingangspfad schaffen. Je sensibler der Dienst ist, desto wichtiger wird aber die Sicherheitsfrage: Ein erreichbarer Port bedeutet, dass ein Dienst bewusst aus dem Internet angesprochen werden kann. Genau deshalb sollte nur das exponiert werden, was wirklich benötigt und sauber abgesichert ist.
CGNAT: Wann ein VPN-Pfad helfen kann – und was er nicht löst
Bei CGNAT teilst du dir die öffentliche IPv4-Seite des Providers mit weiteren Anschlüssen. Dein eigener Router besitzt dann nicht die öffentliche IPv4, an der eine normale eingehende Verbindung aus dem Internet zuerst ankommt. Eine lokale Portfreigabe kann die vorgelagerte Provider-NAT-Ebene deshalb nicht einfach öffnen.
Ein Hinweis kann eine WAN-Adresse aus dem für Carrier-Grade NAT reservierten Bereich 100.64.0.0/10 sein. Auch klassische private IPv4-Adressen auf der WAN-Seite können auf eine zusätzliche NAT-Ebene hindeuten. Das allein ersetzt aber keine vollständige Diagnose, denn eine private WAN-Adresse kann beispielsweise auch von einem zweiten eigenen Router stammen.
Wenn du genau klären möchtest, ob Double NAT, CGNAT oder eine andere Anschlusskonstellation vorliegt, gehört das in unseren Ratgeber „Double NAT erkennen und beheben“. Hier ist nur die Konsequenz wichtig: Eine klassische Router-Portfreigabe braucht einen kontrollierbaren und von außen erreichbaren Pfad bis zum eigenen Router.
Bei einem VPN-Anbieter mit Port Forwarding liegt der öffentliche Eingang dagegen auf der VPN-Seite. Der Anbieter stellt einen Port an seiner öffentlichen VPN-IP bereit und leitet den passenden Verkehr durch den bereits aufgebauten VPN-Tunnel zu deinem Gerät weiter. Dadurch kann ein eingehender Pfad funktionieren, obwohl dein Heimanschluss selbst hinter CGNAT liegt.
Das bedeutet ausdrücklich nicht, dass das VPN dein CGNAT „abschaltet“ oder dir eine öffentliche Heim-WAN-IP gibt. Die Erreichbarkeit besteht nur über die VPN-IP und die vom Anbieter unterstützte Weiterleitung.
Port Forwarding ist keine Standardfunktion jedes VPNs
Ob ein VPN-Dienst Portweiterleitung unterstützt, muss immer aktuell und anbieterbezogen geprüft werden. Die Funktion kann von Tarif, Plattform, Servergruppe oder Standort abhängen und sich im Laufe der Zeit ändern.
Proton VPN dokumentiert derzeit Portweiterleitung für kostenpflichtige Pläne auf Windows, macOS und Linux. Auf geeigneten P2P-Servern wird ein aktiver Port angezeigt, der in die verwendete Anwendung übernommen werden muss. Nach einer Neuverbindung kann sich dieser Port ändern.
Private Internet Access dokumentiert ebenfalls Port Forwarding. Der Port wird automatisch zugewiesen, die Funktion ist aber nur an unterstützten VPN-Standorten verfügbar.
Mullvad ist ein gutes Gegenbeispiel zur Annahme, Port Forwarding gehöre automatisch zu einem VPN: Der Anbieter unterstützt weitergeleitete Ports aktuell nicht.
Diese Beispiele sind keine Rangliste. Sie zeigen lediglich, warum du die Funktion bei deinem konkreten VPN-Dienst prüfen musst, statt von einer allgemeinen VPN-Eigenschaft auszugehen.
Der Forwarded Port ist nicht der WireGuard- oder OpenVPN-Port
Gerade bei technischen Anleitungen tauchen Begriffe wie Remote Port, ListenPort, local port oder remote port auf. Sie beschreiben bei WireGuard und OpenVPN den Transport der VPN-Verbindung selbst.
Ein WireGuard-Listen-Port gehört zum VPN-Endpunkt. Bei OpenVPN regeln Portoptionen die TCP- oder UDP-Verbindung zwischen den OpenVPN-Peers. Wenn du diese Werte änderst, veränderst du also den Tunnelaufbau beziehungsweise den Weg zum VPN-Endpunkt.
Ein weitergeleiteter Anwendungsport verfolgt ein anderes Ziel: Er soll Verkehr, der an einer öffentlichen Adresse ankommt, bis zu einer Anwendung weiterreichen. Wenn dein Problem lautet „Meine P2P-App soll eingehende Verbindungen über die VPN-IP erhalten“, hilft dir ein Wechsel des OpenVPN-Remote-Ports deshalb nicht.
P2P und Torrents: Was zusätzlich stimmen muss
Bei P2P reicht es nicht, dass die VPN-App irgendeinen Port anzeigt. Die P2P-Anwendung muss genau den aktuell zugewiesenen Port als eingehenden beziehungsweise Listening Port verwenden.
Bei Anbietern mit wechselnden Ports ist das besonders wichtig. Wenn sich nach einem VPN-Reconnect die Portnummer ändert, kann eine alte Einstellung in der Anwendung ins Leere zeigen. Prüfe deshalb nach einer Neuverbindung, ob der Anbieter weiterhin denselben Port zugewiesen hat.
Zusätzlich muss die Anwendung auf dem passenden Port tatsächlich lauschen. Unter Windows kann beispielsweise netstat anzeigen, welche lokalen Ports im Listening-Zustand sind. Das ist eine lokale Gegenprobe – sie beweist noch nicht, dass der komplette externe Pfad funktioniert.
Auch TCP und UDP dürfen nicht einfach gleichgesetzt werden. Welche Protokollart benötigt wird, hängt von Anwendung und Anbieterfunktion ab. Wenn die Dokumentation keinen eindeutigen Wert vorgibt, sollte der Artikel keine Protokollannahme erfinden.
Hosting und Fernzugriff: Erreichbar heißt nicht automatisch sinnvoll
Technisch kann ein weitergeleiteter VPN-Port auch für andere Dienste als P2P interessant sein. Hier wird die Sicherheitsbewertung aber wichtiger als die reine Erreichbarkeit.
Mit jeder Portweiterleitung stellst du einen Pfad zu einem Dienst bereit. Das Risiko hängt deshalb nicht an der Portnummer allein, sondern am exponierten Programm, seinem Patchstand, seiner Authentisierung und daran, wie viel Funktion du überhaupt nach außen zugänglich machst.
Für Remote-Access- oder administrativ mächtige Dienste gilt deshalb eine strengere Grenze: Nur weil sich ein Dienst technisch veröffentlichen lässt, ist das noch keine Empfehlung, ihn offen aus dem Internet erreichbar zu machen. Wenn die Exposition nicht notwendig oder nicht sauber abgesichert ist, sollte eine gehärtete beziehungsweise alternative Architektur Vorrang haben.
Für selbst gehostete WireGuard- oder OpenVPN-Server gilt außerdem ein anderer Pfad als beim kommerziellen VPN Port Forwarding. Hier muss der eigene VPN-Endpunkt selbst aus dem Internet erreichbar sein. Liegt der Heimanschluss hinter ISP-CGNAT, reicht eine lokale Routerregel typischerweise nicht aus.
 KI-generierte Abbildung
VPN-Portweiterleitung funktioniert nicht: Diagnose in zehn Schritten
1. Bestimme zuerst den richtigen Eingangspunkt
Soll die Verbindung über die öffentliche VPN-IP deines kommerziellen Anbieters kommen, über die WAN-IP deines Heimanschlusses oder zu deinem selbst gehosteten VPN-Endpunkt? Wenn diese Frage nicht beantwortet ist, sind alle weiteren Portänderungen nur Rätselraten.
2. Prüfe, ob dein VPN-Anbieter die Funktion aktuell unterstützt
Bei einem kommerziellen VPN prüfst du Tarif beziehungsweise Plan, Plattform, Server- oder Standortbedingung und die Portzuweisungslogik. Port Forwarding ist nicht bei jedem Anbieter und nicht zwingend auf jeder Verbindung verfügbar.
3. Notiere den tatsächlich zugewiesenen Forwarded Port
Verwende keine Portnummer aus einer fremden Anleitung. Entscheidend ist der Port, den deine aktuelle VPN-Verbindung tatsächlich erhält.
4. Übernimm genau diesen Port in die Anwendung
Prüfe dabei auch, ob die Anwendung zwischen TCP und UDP unterscheidet und ob eine Interface- oder Binding-Einstellung vorhanden ist. Nur Werte ändern, die sich aus der jeweiligen Dokumentation oder deiner aktuellen Konfiguration ableiten lassen.
5. Prüfe den lokalen Listener
Bevor du den Router oder den VPN-Anbieter verdächtigst, kontrolliere, ob die Anwendung wirklich auf dem erwarteten Port lauscht. Fehlt der Listener, kann auch eine korrekt eingerichtete Weiterleitung nichts zustellen.
6. Prüfe die lokale Firewall gezielt
Eine Firewall ist eine eigenständige Fehlerstelle. Sie sollte nicht pauschal deaktiviert werden. Prüfe stattdessen, ob für die betreffende Anwendung beziehungsweise den benötigten TCP- oder UDP-Pfad eine passende eingehende Regel existiert.
7. Teste von außen gegen die richtige öffentliche Adresse
Beim kommerziellen VPN muss ein externer Test gegen die öffentliche VPN-IP und den aktuell zugewiesenen Port erfolgen. Bei einer Router-Freigabe ist dagegen die öffentliche WAN-Seite deines Anschlusses relevant. Ein Test gegen die falsche Adresse kann zu einem scheinbar eindeutigen, aber nutzlosen Ergebnis führen.
8. Interpretiere einen Portchecker vorsichtig
Ein Portchecker kann nur dann sinnvoll prüfen, wenn der Dienst tatsächlich lauscht und der gesamte Pfad stimmt. Meldet er „geschlossen“ oder „gefiltert“, ist noch nicht entschieden, ob Portzuordnung, Listener, Firewall, Protokoll oder Anbieterpfad die Ursache sind.
9. Prüfe den Port nach jedem VPN-Reconnect erneut
Wenn dein Anbieter dynamisch zuweist, kann nach einer Neuverbindung ein anderer Port gelten. In diesem Fall muss auch die Anwendung auf die aktuelle Portnummer umgestellt werden.
10. Wechsle den Diagnosezweig, wenn dein Ziel gar nicht die VPN-IP ist
Soll ein Dienst über deine Heim-WAN-IP erreichbar sein, prüfst du öffentliche WAN-Erreichbarkeit und vorgelagerte NAT-Ebenen. Soll dein eigener WireGuard- oder OpenVPN-Server erreichbar sein, behandelst du dessen Transport-/Listen-Port als eigenen Pfad. Beide Fälle gehören nicht in die Port-Forwarding-Konfiguration eines kommerziellen VPN-Anbieters.
Typische Fehlannahmen bei VPN Port Forwarding
„Ich öffne denselben Port einfach zusätzlich im Router.“
Das ist keine sinnvolle Standardregel. Wenn der öffentliche Eingang an der VPN-IP liegt, ist eine Routerfreigabe für diesen VPN-Pfad nicht automatisch nötig. Bei Proton wird für unterstützte Torrent-Clients sogar ausdrücklich beschrieben, Router-UPnP beziehungsweise NAT-PMP zu deaktivieren und den vom VPN zugewiesenen Port direkt in der Anwendung zu verwenden. Diese konkrete Empfehlung ist allerdings Proton-spezifisch.
„Das VPN umgeht mein CGNAT.“
Zu grob. Dein Provider-CGNAT bleibt bestehen. Ein unterstützender VPN-Dienst kann lediglich einen anderen öffentlichen Eingang an seiner eigenen VPN-IP anbieten.
„Der Portchecker sagt geschlossen, also funktioniert der VPN-Anbieter nicht.“
Nicht zwingend. Ohne aktiven Listener, mit falschem Port, falschem Protokoll oder blockierender Firewall kann derselbe Test ebenfalls scheitern.
„Wenn mir ein Port angezeigt wird, bin ich von außen erreichbar.“
Auch das ist falsch. Portzuweisung ist nur ein Teil der Kette. Anwendung, Listener, Protokoll, Binding und Firewall müssen ebenfalls passen.
„Port Forwarding macht meinen NAT-Typ offen oder senkt den Ping.“
Dafür gibt es keine allgemeine Zusage. Gaming-NAT, Matchmaking und Latenz sind eigene, plattform- und spielspezifische Themen. Genau deshalb bleibt Gaming in diesem Ratgeber nur eine Abgrenzung.
Welche Lösung passt zu deinem Ziel?
Du willst P2P über die VPN-IP eingehend erreichbar machen: Prüfe zuerst, ob dein VPN-Anbieter Port Forwarding unterstützt. Nutze dann nur den aktuell zugewiesenen Port, konfiguriere den Listener der Anwendung und prüfe die lokale Firewall.
Du willst einen Dienst direkt über deinen Heimanschluss veröffentlichen: Dann ist die klassische Router-/WAN-Erreichbarkeit entscheidend. Bei privater beziehungsweise CGNAT-WAN-Seite musst du zuerst die vorgelagerten NAT-Ebenen klären.
Du willst deinen eigenen WireGuard- oder OpenVPN-Server erreichen: Dann muss dessen eigener Listen-/Transportport bis zum selbst betriebenen Endpunkt erreichbar sein. Das ist kein kommerzielles VPN Port Forwarding.
Du willst lediglich einen blockierten Verbindungsport des VPN-Tunnels wechseln: Dann suchst du eine Transport-/Protokolleinstellung des VPNs, nicht eine eingehende Portweiterleitung.
Dexters klare Einordnung
Bei Port Forwarding ist die wichtigste Frage nicht „Welche Portnummer soll ich öffnen?“, sondern „Wo liegt mein öffentlicher Eingang?“
Wenn du diese eine Frage sauber beantwortest, wird der Rest deutlich übersichtlicher. Ein kommerzieller VPN-Anbieter mit Portweiterleitung schafft einen Pfad an seiner VPN-IP. Dein Router schafft einen Pfad über deinen eigenen Anschluss – sofern die vorgelagerten NAT-Ebenen das zulassen. Und ein eigener WireGuard- oder OpenVPN-Server benötigt die Erreichbarkeit seines eigenen Transportports.
Erst danach prüfst du Portzuordnung, Listener und Firewall. So vermeidest du die häufigste Fehlerquelle: mehrere völlig unterschiedliche Portebenen gleichzeitig zu verändern und anschließend nicht mehr zu wissen, welche Änderung überhaupt relevant war.
FAQ
Brauche ich Port Forwarding, nur weil ich ein VPN nutze?
Nein. Du brauchst es nur, wenn eine Anwendung oder ein Dienst eingehende Verbindungen über einen bestimmten öffentlichen Pfad annehmen soll. Für normales Surfen oder den bloßen Aufbau eines VPN-Tunnels ist Port Forwarding nicht automatisch erforderlich.
Kann VPN-Portweiterleitung trotz CGNAT funktionieren?
Ja, wenn dein VPN-Anbieter die Funktion unterstützt. Der öffentliche Eingang liegt dann an der VPN-IP des Anbieters und der Verkehr wird durch den bestehenden VPN-Tunnel zu deinem Gerät weitergeleitet. Das CGNAT deines Heimanschlusses bleibt dabei bestehen.
Ist der weitergeleitete VPN-Port dasselbe wie der WireGuard- oder OpenVPN-Port?
Nein. WireGuard ListenPort und OpenVPN-Portoptionen betreffen den Transport beziehungsweise den VPN-Endpunkt. Ein Forwarded Port für eine Anwendung ist ein separater eingehender Pfad.
Warum ist ein zugewiesener Port trotzdem nicht erreichbar?
Häufig liegt es daran, dass die Anwendung nicht auf genau diesem Port lauscht, der Port nach einem Reconnect gewechselt hat, TCP/UDP nicht passen, eine Binding-Einstellung falsch ist oder die lokale Firewall den Verkehr blockiert. Ein angezeigter Port ist deshalb keine Erreichbarkeitsgarantie.
Hilft Port Forwarding bei Torrents?
Es kann eingehende P2P-Verbindungen ermöglichen und ist dafür ein dokumentierter Einsatzbereich. Eine höhere Geschwindigkeit, mehr Peers oder eine bestimmte Performance lässt sich daraus aber nicht garantieren.
Sollte ich bei VPN-Portweiterleitung zusätzlich UPnP am Router aktivieren?
Nicht pauschal. Die Netzebenen sind getrennt zu betrachten. Bei einem kommerziellen VPN-Pfad ist eine zusätzliche Routerfreigabe nicht automatisch nötig. Konkrete Empfehlungen wie das Abschalten von Router-UPnP oder NAT-PMP sind anbieter- und anwendungsabhängig.
Ist Portweiterleitung gefährlich?
Sie erhöht die Erreichbarkeit eines konkreten Dienstes. Wie riskant das ist, hängt von diesem Dienst, seiner Authentisierung, seinem Patchstand und der notwendigen Exposition ab. Öffne deshalb nicht wahllos Ports und schalte Sicherheitskontrollen nicht pauschal ab.
Quellen
Technische und anbieterbezogene Angaben wurden gegen folgende Primärquellen geprüft (Stand 01.09.2026):
- RFC 6598 – IANA-Reserved IPv4 Prefix for Shared Address Space
- RFC 1918 – Address Allocation for Private Internets
- ASUS – Virtual Server/Port Forwarding Rules
- TP-Link – Port Forwarding Not Working on Router or Deco
- Proton VPN – Portweiterleitung
- Private Internet Access – Advanced Settings / Port Forwarding
- Mullvad VPN – FAQ
- Mullvad VPN – Removing the support for forwarded ports
- WireGuard – Quick Start
- OpenVPN 2.6 Manual
- Microsoft Learn – netstat
- Microsoft Learn – Windows-Firewall konfigurieren
