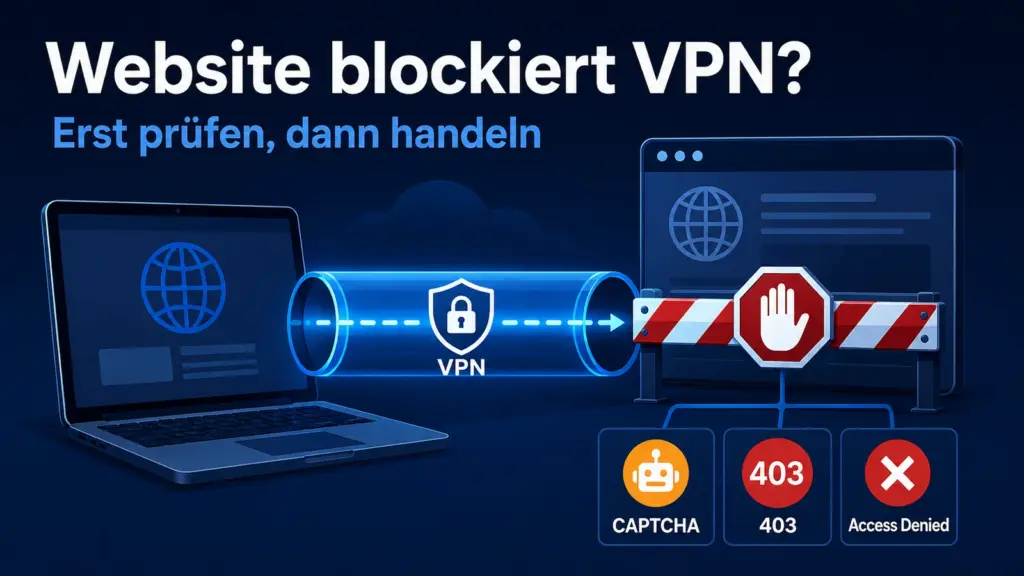

Wenn eine einzelne Website dein VPN blockiert, während der VPN-Tunnel steht und andere Seiten normal funktionieren, ist die VPN-Verbindung nicht automatisch defekt. Entscheidend ist zuerst, wie die Website reagiert: Zeigt sie eine CAPTCHA- oder Sicherheits-Challenge, liefert sie 403 Forbidden beziehungsweise Access Denied, meldet sie 429 Too Many Requests oder scheitert nur eine Aktion wie Login, Registrierung oder Checkout?
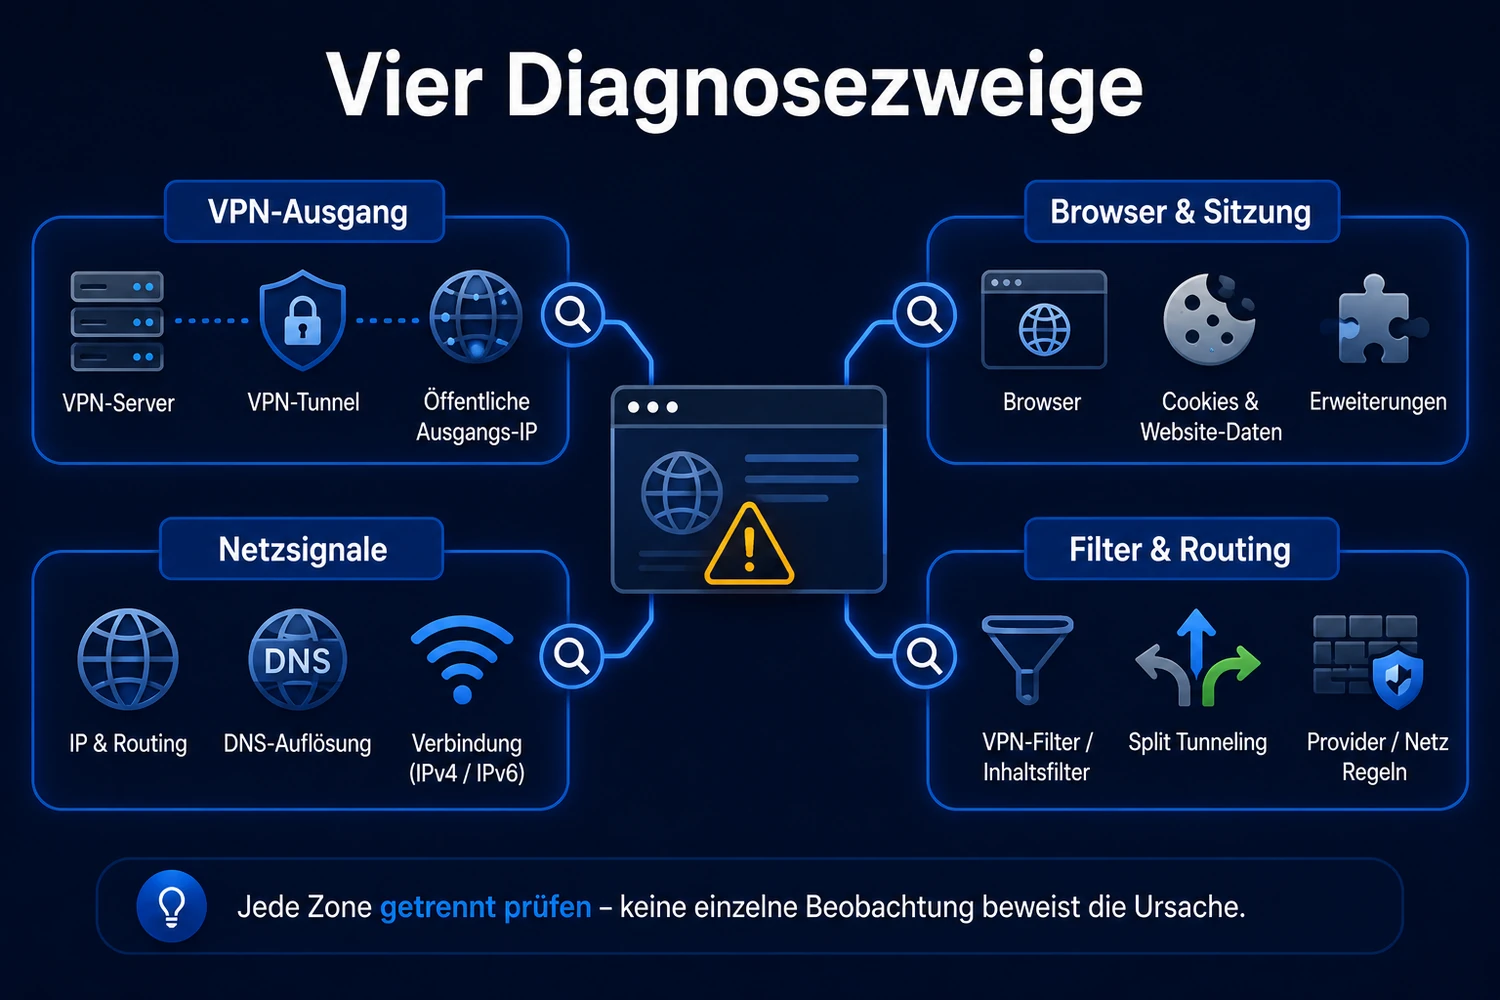
Diese Fälle sehen ähnlich aus, haben aber nicht dieselbe Ursache. Ein 403-Fehler beweist zum Beispiel nicht, dass die Website dein VPN erkannt hat. Möglich sind unter anderem Regeln der Website oder ihrer Sicherheitsinfrastruktur, die sichtbare VPN-Ausgangs-IP beziehungsweise andere Netzwerkmerkmale, ein Browser- oder Sitzungseffekt oder eine VPN-eigene Filterfunktion.
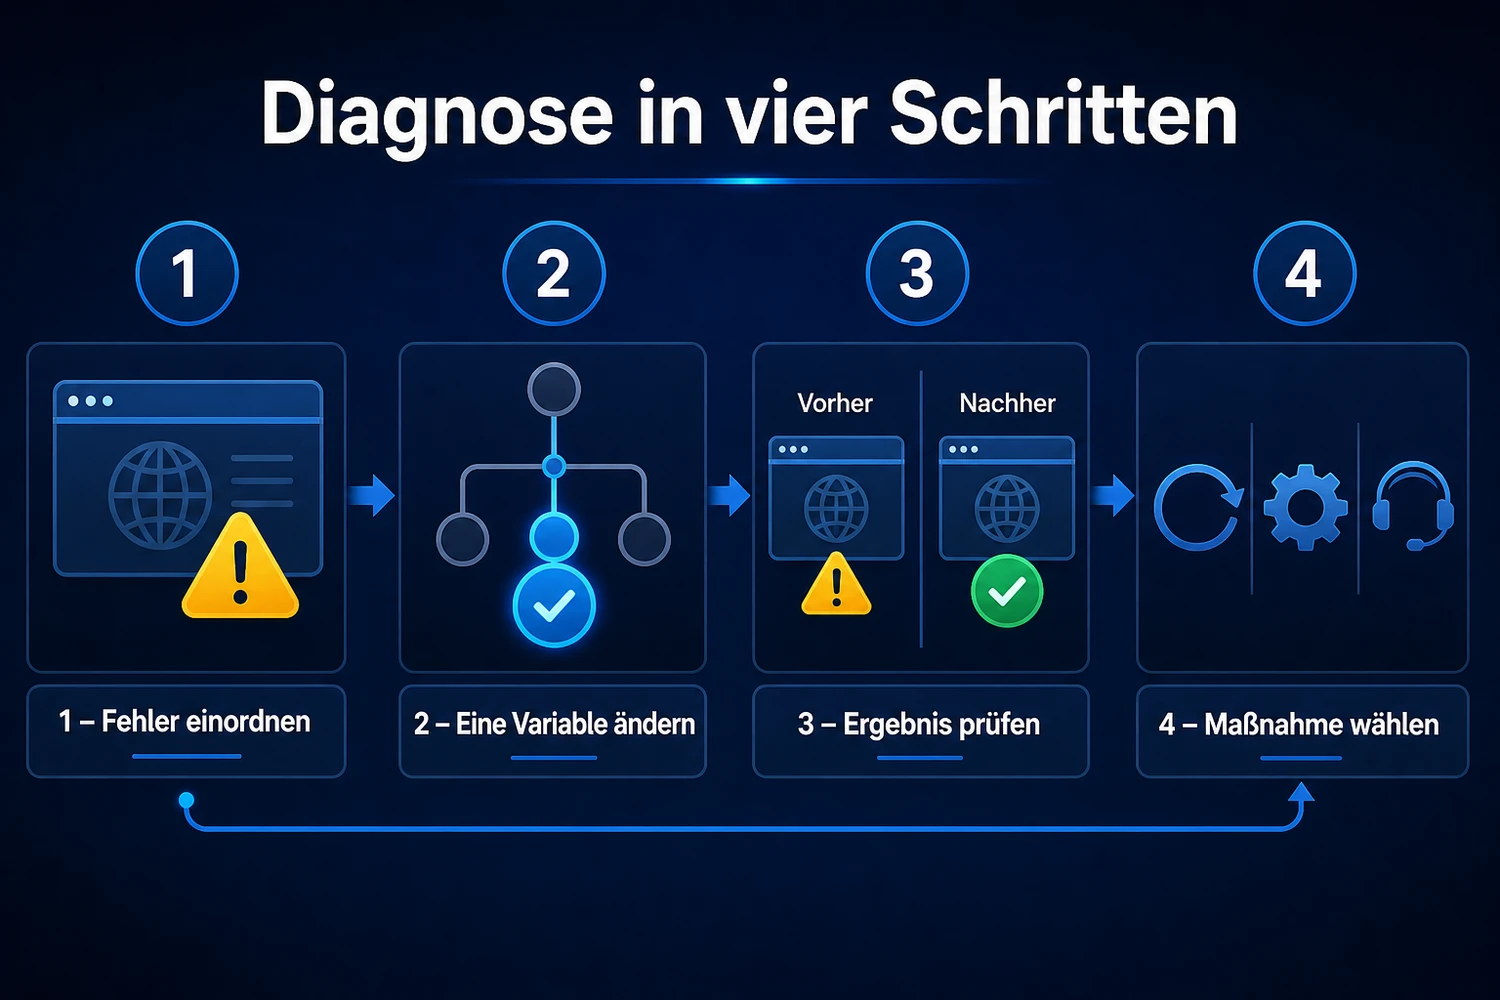
Der sinnvollste Weg ist deshalb kein wildes Durchprobieren, sondern ein kontrollierter Diagnosepfad: Grenze das Problem auf die betroffene Website ein, halte die genaue Fehlermeldung fest und ändere danach immer nur eine Variable. Prüfe zuerst einen verifizierten Wechsel der VPN-Ausgangs-IP. Bleibt das Verhalten gleich, gehst du zu Browser, Sitzung und Erweiterungen weiter, danach zu VPN-Filtern. Eine Gegenprobe ohne VPN oder per Split Tunneling kommt erst später – mit dem klaren Hinweis, dass für diesen Verkehr dann wieder dein normaler öffentlicher Netzwerkpfad sichtbar wird.
Website blockiert VPN, andere Seiten funktionieren: Was bedeutet das?
Typisch ist folgende Situation: Dein VPN zeigt „verbunden“, normale Webseiten laden, vielleicht funktionieren auch mehrere Apps ohne Auffälligkeit – nur eine bestimmte Website reagiert mit CAPTCHA, Access Denied, einer 403-Seite oder einem blockierten Login. Dann solltest du nicht mit einer allgemeinen VPN-Reparatur beginnen.
Der erste Unterschied ist wichtig: Wenn wirklich die gesamte Internetverbindung mit aktivem VPN ausfällt, liegt ein anderes Problem vor. Dafür ist unser Ratgeber VPN verbunden, aber kein Internet unter Windows 11 die passendere Diagnose. In diesem Artikel geht es dagegen um den Fall, dass der Tunnel grundsätzlich funktioniert und eine einzelne Zielwebsite die Verbindung anders behandelt.
Auch die Formulierung „Website erkennt VPN“ ist technisch oft zu grob. Eine Website kann beispielsweise Regeln nach IP-Adresse, Netzwerkzugehörigkeit wie ASN oder Land anwenden. Sicherheitssysteme können zusätzlich Reputation, Bot-Schutz, Browserzustand oder andere Signale berücksichtigen. Welche konkrete Regel bei einer bestimmten Website greift, lässt sich aus einer Fehlermeldung allein normalerweise nicht ablesen.
Darum lautet die wichtigste Regel für die nächsten Schritte: Beobachtung und Ursache nicht verwechseln. Ein CAPTCHA ist eine Beobachtung. Ein 403 ist eine Beobachtung. Dass der Fehler mit einer anderen VPN-Ausgangs-IP verschwindet, ist ein starkes Diagnosesignal. Aber erst die Kombination aus kontrollierten Gegenproben hilft dir, die wahrscheinlich betroffene Schicht einzugrenzen.
Warum Websites VPN-Verbindungen anders behandeln können
IP-Adresse, ASN und Netzwerk-Reputation
Für eine Website ist die öffentliche Ausgangs-IP ein direkt sichtbarer Teil der Netzwerkverbindung. Sicherheitsregeln können Zugriffe anhand einzelner IP-Adressen, ganzer Netze beziehungsweise ASNs oder Länder unterschiedlich behandeln. Das bedeutet nicht, dass jede Website solche Regeln verwendet – technisch sind sie aber ein realer Teil moderner Zugriffskontrollen.
Bei VPNs kommt hinzu, dass du nach außen normalerweise nicht mit deiner Anschluss-IP erscheinst, sondern mit einer Ausgangs-IP des VPN-Anbieters. Wenn eine Website genau diese Adresse oder den zugehörigen Netzwerkbereich strenger bewertet, kann dein persönliches Verhalten völlig unauffällig sein und trotzdem eine zusätzliche Prüfung erscheinen.
Geteilte VPN-Ausgangs-IPs
Bei Shared-IP-Angeboten teilen sich mehrere VPN-Nutzer dieselbe Ausgangs-IP und erscheinen gegenüber einer Website unter derselben öffentlichen Adresse. Für Anti-Abuse-Systeme entsteht gleichzeitig eine praktische Herausforderung: Auffälliger Verkehr eines anderen Nutzers kann die Bewertung einer gemeinsamen Adresse beeinflussen.
Google beschreibt bei seiner Warnung zu ungewöhnlichem Traffic ausdrücklich, dass Nutzer eines gemeinsam verwendeten Netzes oder VPNs von automatisiert wirkendem Verkehr anderer Nutzer betroffen sein können. Das ist ein gutes Beispiel für den Mechanismus, aber keine universelle Regel für jede Website. Ein CAPTCHA mit VPN darf deshalb nicht automatisch mit „schlechte Shared-IP“ erklärt werden.
Website-, WAF- und Bot-Schutz
Zwischen deinem Browser und dem eigentlichen Webserver kann eine zusätzliche Sicherheitsplattform stehen. Web Application Firewalls, Bot-Schutz, DDoS-Schutz oder andere Sicherheitsregeln können eine Anfrage challengen oder verweigern. Cloudflare dokumentiert beispielsweise, dass 403-Antworten sowohl vom Origin-Server als auch aus eigenen Sicherheitsfunktionen stammen können.
Das ist der Grund, warum „403 = VPN erkannt“ zu kurz greift. Der Code sagt zunächst nur, dass die Anfrage verstanden, aber nicht erfüllt wird. Ob dahinter eine IP-Regel, eine Website-Konfiguration, eine Sicherheitsfunktion oder ein ganz anderer Dienstgrund steckt, musst du separat eingrenzen.
Browser, Sitzung und Challenge-Cookies
Nicht jede wiederkehrende Challenge ist ein reines Netzwerkproblem. Sicherheitsseiten benötigen häufig JavaScript, unterstützte Browserfunktionen und einen konsistenten Sitzungszustand. Inhaltsblocker, Privacy-Erweiterungen oder VPN-/Proxy-Erweiterungen können in bestimmten Konstellationen benötigte Challenge-Skripte oder Validierungsschritte beeinflussen.
Bei Cloudflare kann eine erfolgreich gelöste Challenge außerdem über ein Clearance-Cookie weiterwirken. Löschst du Websitedaten, kann damit auch eine zuvor erworbene Freigabe verschwinden. Deshalb ist „alle Cookies löschen“ kein guter erster Reflex. Ein frischer Browserkontext oder das gezielte Löschen der Daten nur der betroffenen Website kann als Gegenprobe sinnvoll sein – aber auch dann beweist eine Änderung noch nicht automatisch, welche einzelne Sitzungsvariable die Ursache war.
VPN-eigene DNS- und Inhaltsfilter
Einige VPN-Apps enthalten zusätzliche Funktionen gegen Werbung, Tracker oder Malware. Solche Funktionen können auf DNS-Ebene Domains blockieren. Das kann einzelne Ressourcen einer Website beeinflussen, ohne dass der VPN-Tunnel selbst gestört ist.
Proton VPN dokumentiert dieses Prinzip beispielsweise für NetShield und beschreibt außerdem Wechselwirkungen mit benutzerdefinierten beziehungsweise Drittanbieter-DNS-Einstellungen. Das ist ein Anbieterbeispiel, keine allgemeine Regel für alle VPNs. Für die Diagnose reicht die Schlussfolgerung: Wenn dein VPN eine solche Schutzfunktion besitzt, teste sie nur gezielt und vorübergehend als eigene Variable.
 KI-generierte Abbildung
So findest du die Ursache Schritt für Schritt
1. Prüfe zuerst den Umfang des Problems
Bevor du Server, Browser und Cookies veränderst, kläre eine einfache Frage: Funktioniert dein Internet mit aktivem VPN grundsätzlich?
Öffne ein oder zwei andere, unabhängige Websites. Funktionieren sie normal und bleibt nur das konkrete Ziel problematisch, passt der Fehler zu diesem Ratgeber. Scheitert dagegen fast alles, wechsel zur allgemeinen VPN-Verbindungsdiagnose.
2. Halte das genaue Symptom fest
„Die Website geht nicht“ ist für die Diagnose zu ungenau. Notiere stattdessen, was tatsächlich passiert:
- CAPTCHA oder wiederholte Sicherheits-Challenge
- 403 Forbidden oder Access Denied
- 429 Too Many Requests
- Login oder Registrierung wird blockiert
- Checkout oder Zahlung scheitert
- eine konkrete dienstspezifische Meldung erscheint
Diese Unterscheidung spart später viel Zeit. Vor allem 403 und 429 gehören nicht in dieselbe Schublade.
3. Wechsel genau einen VPN-Ausgang – und prüfe die öffentliche IP
Jetzt kommt die sinnvollste erste VPN-Gegenprobe. Lass Browser, Gerät und Website unverändert und wechsle nur den VPN-Server beziehungsweise den Ausgang.
Wichtig: Verlasse dich nicht nur auf den Servernamen. Prüfe anschließend, ob sich deine öffentliche VPN-Ausgangs-IP tatsächlich geändert hat. Erst dann hast du die relevante Variable wirklich verändert. Es gibt keine Garantie, dass jeder Standort- oder Serverwechsel automatisch eine neue öffentliche IP liefert.
4. Werte den Serverwechsel richtig aus
Verschwindet die Website-Blockade nach einem verifizierten Wechsel der Ausgangs-IP, spricht das dafür, dass die IP- oder Netzwerkidentität eine Rolle spielt. Mehr darfst du aus diesem Test aber nicht ableiten. Er beweist nicht, ob die Website konkret Reputation, ASN, Land, ein Rate Limit oder eine andere Regel bewertet hat.
Bleibt der Fehler bei mehreren tatsächlich unterschiedlichen VPN-Ausgängen gleich, hör mit der Serverlotterie auf. Dann wird eine breitere Website-, Netzwerk-, Browser-, Sitzungs- oder Filterursache plausibler.
5. Prüfe Browser und Erweiterungen
Bei CAPTCHA-Schleifen oder nicht korrekt geladenen Sicherheitsseiten kontrollierst du als Nächstes den Browser. Nutzt du einen unterstützten aktuellen Browser? Ist JavaScript aktiviert? Läuft eine Erweiterung, die Inhalte, Tracker, Skripte oder Fingerprinting blockiert?
Wenn du Erweiterungen testest, deaktiviere immer nur eine einzelne Erweiterung vorübergehend. Lade die Seite neu und stelle die Schutzfunktion danach wieder her. Dauerhaftes Abschalten von Browser- oder Sicherheitsfunktionen ist keine Lösung.
6. Nutze Inkognito oder lösche nur die Daten dieser Website
Ein Inkognito- beziehungsweise privates Fenster kann als breite Gegenprobe helfen, weil es mit einem getrennten Sitzungskontext arbeitet. Der Test ist aber nicht sauber auf eine einzelne Variable begrenzt: Cookies, Loginstatus, Drittanbieter-Cookies und weitere Sitzungsdaten können sich gleichzeitig unterscheiden. Außerdem dürfen Browser-Erweiterungen je nach Einstellung auch im Inkognitomodus aktiv sein.
Wenn du gezielter testen möchtest, lösche nur Cookies und Websitedaten der betroffenen Domain. Bedenke, dass du dadurch abgemeldet werden kannst und eine vorhandene Challenge-Clearance verlieren kannst. Genau deshalb ist das pauschale Löschen aller Browserdaten als erster Schritt eher kontraproduktiv.
7. Teste VPN-eigene Filter einzeln
Besitzt deine VPN-App einen Werbe-, Tracker-, Malware- oder DNS-Filter, deaktiviere genau diese eine Funktion kurz und lade die Website erneut. Funktioniert die Seite anschließend, ist der Filter- beziehungsweise Ressourcenpfad ein sinnvoller nächster Untersuchungszweig.
Aktiviere die Funktion danach wieder. Für eine dauerhafte Lösung ist eine gezielte Ausnahme oder die Hilfe des VPN-Anbieters sinnvoller als das dauerhafte Abschalten des gesamten Schutzes.
8. Prüfe DNS, WebRTC und IPv6 nur bei passendem Fehlerbild
Eine Website kann neben der öffentlichen IPv4 weitere Netz- oder Standortsignale sehen. Trotzdem ist nicht jede abweichende DNS-Adresse, jeder WebRTC-Candidate und jede IPv6-Verbindung automatisch ein Leak – und schon gar kein Beweis dafür, dass genau deshalb ein 403 oder CAPTCHA erscheint.
Wenn der Verdacht auf widersprüchliche sichtbare Signale wirklich passt, prüfe diese getrennt. Eine ausführliche Anleitung findest du in unserem DNS Leak Test: IP, DNS, WebRTC und IPv6 richtig prüfen. In diesem Ratgeber bleiben diese Signale bewusst ein Diagnosezweig und werden nicht zum Hauptthema.
9. Nutze Split Tunneling oder kurz kein VPN nur als letzte Gegenprobe
Wenn die bisherigen Tests kein klares Ergebnis liefern, kannst du die betroffene Website bewusst über einen anderen legitimen Netzwerkpfad testen. Je nach VPN und Plattform kann dafür Split Tunneling infrage kommen; alternativ kannst du das VPN kurz vollständig trennen.
Datenschutz-Hinweis: Für genau diesen Verkehr wird dann dein normaler Netzwerkpfad verwendet. Deine reguläre öffentliche IP beziehungsweise die normale Verbindung ist gegenüber dem Ziel wieder sichtbar. Führe die Gegenprobe deshalb bewusst und nur so lange wie nötig durch.
Wenn du Split Tunneling gezielt einsetzen möchtest, erklärt unser Ratgeber Split Tunneling: Apps gezielt am VPN vorbeileiten die Routingwirkung und die damit verbundenen Grenzen ausführlicher.
10. Ordne das Ergebnis ein und eskaliere gezielt
Hast du einen reproduzierbaren Unterschied gefunden, kannst du den richtigen Support ansprechen. Reagiert die Website nur auf bestimmte verifiziert unterschiedliche VPN-Ausgänge, ist der VPN-Support ein sinnvoller Ansprechpartner. Bleibt die Sperre dienst- oder accountbezogen bestehen, etwa bei Login, Registrierung oder Checkout, ist der Website-Support die bessere Adresse.
Bei Sicherheits- und Zahlungsprüfungen endet das technische Troubleshooting bewusst. Bot-, WAF-, Fraud-, Login-, Alters- oder Zahlungsprüfungen werden nicht umgangen.
403, CAPTCHA oder 429: Diese Fehler sagen nicht dasselbe
HTTP 403 Forbidden
Ein 403 bedeutet nach HTTP-Standard, dass der Server die Anfrage verstanden hat, die Erfüllung aber verweigert. Der Statuscode nennt nicht den Grund. Eine VPN-IP kann Teil einer Zugriffsregel sein, muss es aber nicht.
CAPTCHA oder Sicherheits-Challenge
Eine Challenge fordert zusätzliche Prüfung, bevor die Website den Zugriff fortsetzt. Bei VPN-Nutzern kann die IP- oder Netzwerk-Reputation eine Rolle spielen. Ebenso können geteilte Ausgangs-IPs, Browserkonfiguration, Erweiterungen oder andere Sicherheitsregeln relevant sein. Ein CAPTCHA ist daher kein Beweis für einen defekten VPN-Tunnel.
HTTP 429 Too Many Requests
429 ist für Rate Limiting vorgesehen. Der Dienst signalisiert damit zu viele Anfragen innerhalb seiner Regeln und kann zusätzlich einen Retry-After-Hinweis liefern. Wie ein Anbieter Nutzer oder Anfragen gruppiert, ist nicht universell festgelegt. Eine gemeinsame IP kann ein Faktor sein, aber 429 ist weder dasselbe wie 403 noch automatisch eine VPN-Sperre.
Diagnosematrix: Beobachtung, Gegenprobe und nächster Schritt
| Beobachtung | Wahrscheinliche Fehlerzone | Sichere Gegenprobe | Nächster Schritt |
|---|---|---|---|
| Wiederholtes CAPTCHA | IP/Netzwerk oder Browser/Sitzung | VPN-Ausgangs-IP verifiziert wechseln; danach Browser einzeln prüfen | Ergebnis dem passenden Zweig zuordnen |
| 403/Access Denied nur bei einer Website | Website/Origin/WAF oder Netzwerkregel | Anderen VPN-Ausgang verifizieren; exakte Meldung vergleichen | Bei Persistenz Website- oder VPN-Support gezielt ansprechen |
| 429 Too Many Requests | Rate Limit | Anfragen stoppen; Retry-After- oder Diensthinweise beachten | Später erneut versuchen oder Dienstsupport nutzen |
| Funktioniert nur im Inkognito-Fenster | Browser/Sitzung | Erweiterungszustand prüfen; nur Website-Daten gezielt testen | Cookie-, Login- oder Erweiterungszweig weiter isolieren |
| Funktioniert nur bei deaktiviertem VPN-Filter | Filter/Ressourcen | Genau eine Filterfunktion temporär testen | Funktion wieder aktivieren; Ausnahme oder Support prüfen |
| Funktioniert ohne VPN, aber nicht über mehrere unterschiedliche VPN-Ausgänge | Breitere VPN-, ASN-, Länder- oder Website-Regel möglich | No-VPN nur als bewusste Vergleichsprobe | Keine weitere Zufallsrotation; Support nutzen |
| Fehler besteht auch ohne VPN | VPN als Primärursache weniger wahrscheinlich | Zweiten legitimen Netzpfad und Browser prüfen | Website-, Account- oder Browserzweig priorisieren |
 KI-generierte Abbildung
Wann ein Serverwechsel hilft – und wann nicht
Ein Serverwechsel ist sinnvoll, wenn du ihn als kontrollierte Gegenprobe benutzt. Er ist nicht sinnvoll, wenn du einfach zehn Standorte nacheinander ausprobierst und hoffst, irgendwann an einer Sperre vorbeizukommen.
Für den Test zählt die tatsächlich sichtbare Ausgangs-IP. Ändert sie sich und ändert sich gleichzeitig das Verhalten der Website, wird der IP-/Netzwerkzweig wahrscheinlicher. Bleibt die Website über mehrere verifiziert unterschiedliche VPN-Ausgänge unverändert blockiert, spricht das dafür, die Diagnose zu erweitern.
Wenn tatsächlich die gemeinsam genutzte Ausgangs-IP der Auslöser ist, kann ein anderer verifizierter VPN-Ausgang das Verhalten ändern. Daraus folgt aber keine Entsperrgarantie für den nächsten Server und keine Aussage darüber, wie lange eine bestimmte IP von einer Website akzeptiert wird.
Wann Browser, Cookies oder Erweiterungen beteiligt sind
Browserprobleme sind besonders plausibel, wenn eine Challenge endlos neu startet, Sicherheitsseiten unvollständig laden oder sich das Verhalten in einem frischen Sitzungskontext verändert.
Dabei solltest du drei Dinge auseinanderhalten. Erstens kann eine Erweiterung benötigte Inhalte oder Skripte blockieren. Zweitens kann der normale Browser eine bereits bestehende Sitzung mit Cookies, Loginstatus und Websitedaten verwenden. Drittens kann eine erfolgreich gelöste Challenge selbst einen Cookie-basierten Freigabestatus setzen.
Deshalb ist Inkognito nützlich, aber nicht beweiskräftig für „Cookies waren schuld“. Und deshalb kann das Löschen von Website-Daten sogar dazu führen, dass eine Challenge wieder erscheint, weil eine bestehende Clearance ebenfalls gelöscht wurde.
Der sauberste Weg bleibt: Erweiterungen einzeln testen, Sitzungsdaten nur für die betroffene Website anfassen und nach jeder Änderung genau eine Beobachtung notieren.
Split Tunneling oder VPN kurz aus: nur als letzte Gegenprobe
Split Tunneling kann ausgewählten Verkehr außerhalb des VPN-Tunnels führen. Genau deshalb ist es diagnostisch hilfreich: Du kannst prüfen, ob dieselbe Website über den normalen Netzpfad anders reagiert, ohne zwangsläufig die gesamte VPN-Verbindung für alle anderen Programme abzuschalten.
Die Kehrseite ist ebenso klar. Der ausgenommene Verkehr erhält für dieses Ziel nicht denselben VPN-Schutzpfad. Deine normale öffentliche IP und dein normaler Netzwerkweg werden wieder relevant. Eine erfolgreiche Gegenprobe bedeutet deshalb nicht automatisch, dass du die Website dauerhaft am VPN vorbeileiten solltest.
Wenn die Website nur ohne VPN funktioniert, während mehrere unterschiedliche VPN-Ausgänge blockiert bleiben, kann eine breitere Regel gegen VPN-Netze, ASNs, Länder oder andere Dienstmerkmale im Spiel sein. Das ist der Punkt, an dem weitere Zufallsrotation selten zusätzliche Erkenntnis bringt.
Hilft eine dedizierte IP gegen CAPTCHAs und VPN-Blockaden?
Eine dedizierte IP kann einen konkreten Shared-IP-Nachteil reduzieren: Die Adresse wird nicht gleichzeitig von vielen anderen VPN-Nutzern verwendet. Anbieter wie ExpressVPN und NordVPN nennen deshalb weniger „Bad Neighbor“- beziehungsweise CAPTCHA-Probleme als möglichen Vorteil ihrer dedizierten IP-Angebote.
Das ist trotzdem keine Garantie. Eine Website kann eine dedizierte IP weiterhin aufgrund eigener Regeln, Region, ASN, Sicherheitsbewertung oder anderer Merkmale challengen oder blockieren. Auch ein 403 verschwindet nicht automatisch, nur weil die Adresse exklusiv genutzt wird.
Zusätzlich solltest du die Datenschutzarchitektur des Anbieters prüfen. Dedizierte IPs sind nicht bei jedem Dienst gleich umgesetzt. Manche Anbieter beschreiben technische Verfahren, die die IP vom Nutzerkonto trennen sollen; andere verknüpfen den Kauf beziehungsweise die Zuweisung stärker mit Kontodaten. Deshalb ist „dedizierte IP = weniger anonym“ ebenso zu pauschal wie „dedizierte IP = genauso privat wie Shared IP“.
Für diesen Ratgeber lautet die Entscheidung: Erst wenn sich bei dir wiederholt ein Shared-IP- oder Reputationsmuster zeigt, ist eine dedizierte IP eine sinnvolle Langzeitoption zum Prüfen – nicht die erste Maßnahme nach einem einzelnen CAPTCHA.
Login, Registrierung oder Zahlung blockiert: Hier endet Troubleshooting
Sicherheits-Challenges werden nicht nur vor normalen Seitenaufrufen eingesetzt. Sie können auch gezielt Aktionen wie Login oder Registrierung schützen. Zahlungs- und Checkout-Systeme können zusätzlich eigene Fraud- und Sicherheitsprüfungen verwenden.
Wenn genau eine solche Aktion blockiert wird, während die Website ansonsten funktioniert, solltest du nicht versuchen, die Prüfung technisch zu umgehen. Nutze die vorgesehenen Verifikationswege und kontaktiere den jeweiligen Website-Support.
Für den Support sind sachliche Angaben hilfreich: die exakte Fehlermeldung, ob das Problem nur mit aktivem VPN auftritt, ob ein verifizierter Wechsel der VPN-Ausgangs-IP das Verhalten verändert und ob Browser-/Sitzungs- oder Filtertests einen reproduzierbaren Unterschied ergeben haben. Zugangsdaten, Zahlungsdaten oder andere sensible Informationen gehören nicht unaufgefordert in eine Supportanfrage.
Typische Fehler bei „Website blockiert VPN“
„403 bedeutet, dass die Website mein VPN erkannt hat.“
Nein. 403 beschreibt die verweigerte Anfrage, nicht die konkrete Ursache. Erst weitere Gegenproben können eine IP- oder VPN-Hypothese stützen.
„Ich wechsle einfach so lange Server, bis es geht.“
Damit bekommst du vielleicht irgendwann ein anderes Ergebnis, aber kaum eine saubere Diagnose. Nach wenigen verifiziert unterschiedlichen Ausgängen solltest du zum nächsten Zweig wechseln.
„Ich lösche zuerst alle Cookies und den ganzen Cache.“
Zu grob. Du verlierst Logins, Einstellungen und eventuell eine bestehende Challenge-Clearance. Teste lieber Inkognito oder lösche gezielt nur die Daten der betroffenen Website.
„Ich deaktiviere Adblocker und Schutzfunktionen dauerhaft.“
Nicht nötig. Eine einzelne Erweiterung oder VPN-Filterfunktion wird nur kurzfristig als Gegenprobe deaktiviert und danach wiederhergestellt.
„DNS, WebRTC oder IPv6 zeigen etwas anderes – das ist sicher die Ursache.“
Auch das ist zu schnell. Sichtbare Signale müssen korrekt interpretiert werden. Eine Abweichung ist nicht automatisch ein Leak und noch weniger automatisch die Ursache für CAPTCHA oder 403.
„Ohne VPN funktioniert es, also lasse ich die Website einfach dauerhaft außerhalb des Tunnels.“
Das kann eine bewusste Entscheidung sein, aber keine neutrale Standardlösung. Für diesen Verkehr wird dein normaler Netzwerkpfad sichtbar. Entscheide erst nach der Diagnose, ob dieser Privatsphäre- und Routingtausch für dich sinnvoll ist.
Wann du Website- oder VPN-Support einschalten solltest
Zum VPN-Support passt das Problem besonders dann, wenn du es auf die VPN-Seite eingrenzen kannst: Eine bestimmte Website reagiert reproduzierbar auf unterschiedliche VPN-Ausgänge, eine konkrete Schutz-/DNS-Filterfunktion verändert die Seite oder der Anbieter kann erklären, ob eine bestimmte Servergruppe, dedizierte IP oder Routingfunktion relevant ist.
Zum Website-Support passt es eher, wenn die Sperre dienstseitig oder accountbezogen wirkt: Login, Registrierung, Checkout, Zahlungsprüfung oder eine Sicherheitsmeldung bleibt unabhängig von mehreren VPN-Ausgängen bestehen. Auch wenn der Fehler ohne VPN und über einen zweiten legitimen Netzpfad weiter auftritt, wird das VPN als Primärursache weniger wahrscheinlich.
Halte die Anfrage knapp und reproduzierbar. Nenne die sichtbare Fehlermeldung, den betroffenen Vorgang und welche einzelnen Gegenproben das Verhalten verändert oder nicht verändert haben. Das ist für beide Supportseiten hilfreicher als die pauschale Aussage „Eure Seite blockiert VPN“.
Dexters klare Einordnung
Der wichtigste Trick ist hier kein Trick: Diagnose statt Serverlotterie.
Wenn nur eine Website mit aktivem VPN Probleme macht, trenne zuerst die Symptome. 403, CAPTCHA, 429 und ein blockierter Checkout sind unterschiedliche Fälle. Danach änderst du genau eine Variable und beobachtest das Ergebnis.
Als erste VPN-spezifische Gegenprobe ist ein verifizierter Wechsel der VPN-Ausgangs-IP besonders sinnvoll. Hilft er nicht, gehst du kontrolliert über Browser, Sitzung und Filter weiter. Split Tunneling oder eine kurze No-VPN-Gegenprobe gehören ans Ende, weil sie bewusst den sichtbaren Netzwerkpfad ändern.
Und eine dedizierte IP? Sie kann sinnvoll sein, wenn du tatsächlich wiederholt unter Shared-IP-Effekten leidest. Sie ist aber kein magischer Schlüssel für Websites, die VPN-Verkehr ablehnen.
FAQ
Bedeutet ein 403-Fehler automatisch, dass die Website mein VPN blockiert?
Nein. 403 Forbidden bedeutet, dass die Anfrage verstanden, aber nicht erfüllt wird. Die konkrete Ursache kann beim Origin-Server, einer Website-Regel oder einer Sicherheitsfunktion liegen. Erst zusätzliche Gegenproben können zeigen, ob die VPN-Ausgangs-IP wahrscheinlich beteiligt ist.
Warum bekomme ich mit VPN häufiger CAPTCHAs?
Eine gemeinsam genutzte VPN-Ausgangs-IP und ihre Reputation können ein Faktor sein, weil viele Nutzer über dieselbe öffentliche Adresse erscheinen. Sicherheits-Challenges können aber ebenso durch Browser-, Sitzungs- oder andere Website-Regeln ausgelöst werden. Ein CAPTCHA hat daher keine einzige universelle VPN-Ursache.
Wie erkenne ich, ob die VPN-Ausgangs-IP das Problem ist?
Ändere nur den VPN-Ausgang und prüfe, ob sich die öffentliche IP wirklich geändert hat. Wenn Browser, Gerät und Website gleich bleiben und die Website danach anders reagiert, wird eine IP-/Netzwerkursache wahrscheinlicher. Der genaue Mechanismus ist damit noch nicht bewiesen.
Sollte ich bei CAPTCHA-Problemen alle Cookies löschen?
Nein, nicht als ersten Schritt. Ein privates Fenster oder das gezielte Löschen der Daten nur dieser Website ist kontrollierter. Beachte außerdem, dass Cookie-Löschung eine bestehende Challenge-Clearance entfernen kann und die Website dich danach erneut prüfen kann.
Kann Split Tunneling eine Website-Blockade lösen?
Es kann als Gegenprobe zeigen, ob die Website über deinen normalen Netzwerkpfad anders reagiert. Für den ausgenommenen Verkehr gilt dann aber nicht derselbe VPN-Pfad; deine normale öffentliche IP wird wieder sichtbar. Deshalb ist Split Tunneling keine automatische Dauerlösung.
Hilft eine dedizierte IP gegen CAPTCHAs?
Sie kann Shared-IP- beziehungsweise „Bad Neighbor“-Effekte reduzieren, weil die Adresse nicht mit vielen anderen VPN-Nutzern geteilt wird. Eine Garantie gegen CAPTCHA, 403 oder andere Website-Regeln gibt es trotzdem nicht. Prüfe außerdem, wie dein Anbieter dedizierte IPs technisch und datenschutzseitig zuordnet.
Warum scheitern Login oder Zahlung manchmal nur mit VPN?
Login-, Registrierungs- und Zahlungssysteme können eigene Sicherheits- oder Fraud-Prüfungen einsetzen. Eine VPN-Verbindung kann dabei ein Kontextfaktor sein, die konkrete Regel ist jedoch dienstabhängig. Versuche solche Kontrollen nicht zu umgehen, sondern nutze die vorgesehenen Verifikationswege oder den Website-Support.
