
Kurzantwort: WireGuard oder OpenVPN?
Für die meisten normalen Setups ist WireGuard ein sinnvoller Startpunkt – vorausgesetzt, dein VPN-Dienst unterstützt es sauber und das aktuelle Netz lässt UDP zu. Nicht, weil WireGuard automatisch gewinnt, sondern weil das Protokoll bewusst schlank gehalten ist und wechselnde IP- beziehungsweise Port-Endpunkte protokollseitig übernehmen kann.
OpenVPN ist dabei keine zweite Wahl. Für den normalen Betrieb ist OpenVPN-UDP die sinnvolle Gegenprobe. TCP oder ein unterstützter Proxy-Pfad wird erst interessant, wenn UDP in genau diesem Netz reproduzierbar scheitert oder dein Anbieter dafür einen gezielten Fallback vorsieht.
Die Entscheidung ist damit weniger spektakulär, aber hilfreicher: Erst Einsatzfall und Netzgrenze prüfen, dann das Protokoll wählen. Funktioniert der einfachste offiziell unterstützte Weg sauber, gibt es keinen Grund, ihn nur wegen einer Vergleichstabelle zu wechseln.
 KI-generierte Abbildung
Warum die Protokollwahl überhaupt einen Unterschied macht
In vielen VPN-Apps wirkt die Auswahl harmlos: ein Menü mit „Automatisch“, „WireGuard“, „OpenVPN UDP“ und „OpenVPN TCP“. Dahinter stecken aber unterschiedliche Transport- und Verbindungsmodelle.
Entscheidend ist zuerst eine Trennung, die in vielen Vergleichen untergeht: Das VPN-Protokoll legt nicht automatisch fest, wie jede einzelne App im Tunnel kommuniziert. Wenn du OpenVPN über UDP verwendest, dürfen im verschlüsselten Tunnel trotzdem TCP- und UDP-Verbindungen deiner Anwendungen stecken. „OpenVPN UDP“ bezeichnet den äußeren Transport zwischen den VPN-Endpunkten.
UDP selbst ist ein schlanker Datagrammtransport. Es garantiert weder Zustellung noch Reihenfolge. TCP stellt dagegen einen zuverlässigen, geordneten Bytestrom bereit. Daraus lässt sich aber noch keine pauschale Rangliste für VPN-Geschwindigkeit oder Stabilität ableiten. Die reale Verbindung hängt zusätzlich von Gerät, Betriebssystem, VPN-App, Server, Netzpfad und der konkreten Implementierung des Anbieters ab.
Genau deshalb ist ein guter Protokollvergleich keine Tabellenübung mit einem Sieger, sondern eine Entscheidung nach dem tatsächlichen Einsatz.
WireGuard verständlich erklärt
WireGuard transportiert seine Protokollpakete ausschließlich über UDP. Einen eingebauten TCP-Modus besitzt Standard-WireGuard nicht. Das ist wichtig, weil manche VPN-Anbieter eigene Varianten anbieten, die WireGuard mit zusätzlichen Transport- oder Verschleierungsschichten kombinieren. Solche Funktionen können nützlich sein, sind dann aber Eigenschaften dieser Anbieterimplementierung und nicht des unveränderten WireGuard-Protokolls.
Ein weiterer wichtiger Punkt ist das IP-Roaming. WireGuard kann sich den zuletzt authentisch bestätigten Endpunkt eines Peers merken. Ändert sich dessen öffentliche IP-Adresse oder Port, kann der neue Endpunkt übernommen werden. Für Smartphones und andere Geräte, die zwischen WLAN und Mobilfunk wechseln, ist das eine relevante Protokolleigenschaft.
Trotzdem wäre die Aussage „WireGuard wechselt immer unterbrechungsfrei zwischen WLAN und Mobilfunk“ zu stark. Die VPN-App, das Betriebssystem, Routing, Kill-Switch-Mechanismen und der Anbieter beeinflussen das reale Verhalten ebenfalls.
Auch beim Thema Keepalive lohnt sich Zurückhaltung. WireGuards PersistentKeepalive ist standardmäßig nicht automatisch notwendig. Es kann in bestimmten NAT- oder Firewall-Situationen helfen, eine Zuordnung für eingehende Pakete aufrechtzuerhalten. Einen festen Keepalive-Wert solltest du deshalb nicht als allgemeines Tuning-Rezept aus einem Forum übernehmen.
Bei der Kryptografie verfolgt WireGuard eine klare Designentscheidung: Es verwendet eine fest definierte moderne Kryptografiesuite. Schlüsselverteilung, Accountverwaltung, Adresszuweisung und weitere Dienstfunktionen liegen dagegen außerhalb des eigentlichen WireGuard-Protokolls. Für einen Consumer-VPN bedeutet das: Aus dem Protokollnamen allein kannst du nicht ableiten, wie gut ein Anbieter Datenschutz, Schlüsselverwaltung oder andere Sicherheitsprozesse umgesetzt hat.
OpenVPN verständlich erklärt
OpenVPN verfolgt einen flexibleren Ansatz. Der Tunnel kann über UDP oder TCP transportiert werden und OpenVPN kann auch in Proxy-Umgebungen eingesetzt werden. Das macht das Protokoll vor allem dann interessant, wenn du verschiedene Verbindungswege als Fallback brauchst.
Für den Normalbetrieb ist UDP der logische Ausgangspunkt. OpenVPN verwendet UDP als Standard, wenn kein anderer Transport festgelegt wurde, und die offizielle Dokumentation beschreibt das Protokoll als für UDP optimiert.
TCP ist dagegen ein gezielter Ausweichweg. Wenn UDP in einem bestimmten WLAN, Firmennetz oder anderen Netzpfad nicht funktioniert und dein VPN-Dienst OpenVPN-TCP anbietet, ist ein Test sinnvoll. Das bedeutet aber nicht, dass TCP automatisch stabiler ist. OpenVPN weist selbst darauf hin, dass TCP auf unzuverlässigen oder überlasteten Netzen gegenüber UDP weniger effizient und weniger robust sein kann.
OpenVPN kann außerdem Verbindungsprofile mit mehreren Wegen abbilden, beispielsweise zuerst UDP, anschließend TCP und danach TCP über einen HTTP-Proxy. Ob dein VPN-Anbieter einen solchen Fallback tatsächlich anbietet, ist wiederum eine Produktfrage und keine Garantie des Protokollnamens.
Ein Punkt, der ältere Vergleiche schnell veralten lässt, ist Data Channel Offload, kurz DCO. Dabei kann die Verarbeitung des OpenVPN-Datenkanals aus dem klassischen Userspace in einen effizienteren Betriebssystem- beziehungsweise Kernelpfad verlagert werden. Aktuelle OpenVPN-Umgebungen können DCO nutzen, wenn Plattform, Client, Server und Konfiguration zusammenpassen. Bestimmte ältere oder inkompatible Optionen können DCO dagegen verhindern.
Deshalb ist „WireGuard ist immer deutlich schneller als OpenVPN“ keine belastbare Aussage für einen aktuellen Vergleich.
WireGuard vs OpenVPN: Die Entscheidung nach Einsatzfall
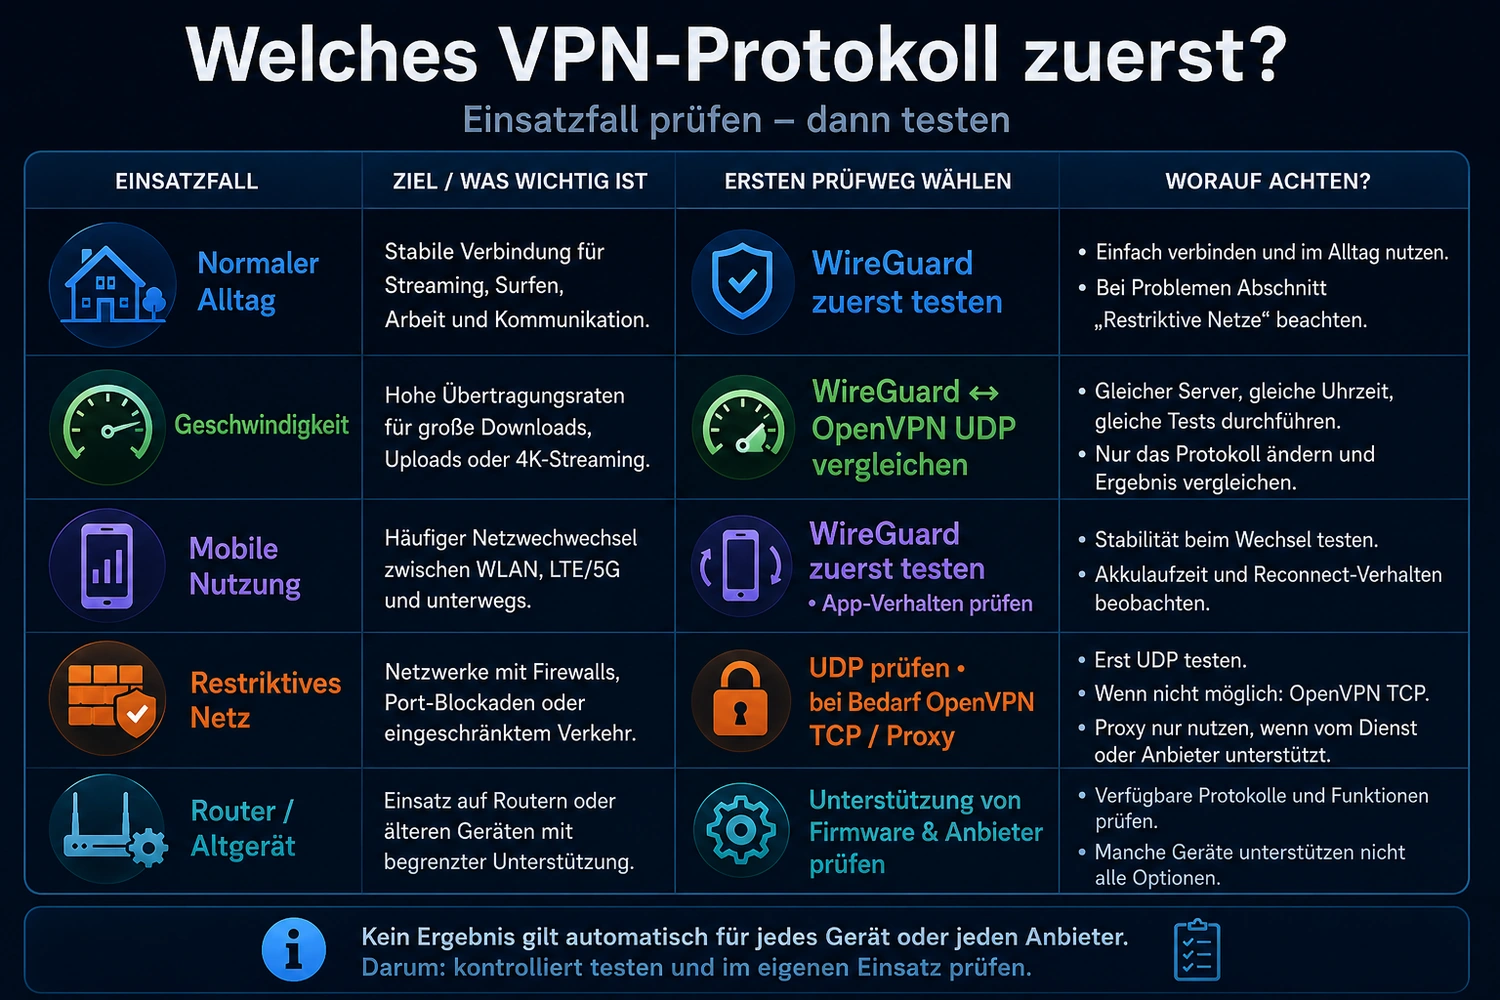
Für den Alltag kannst du die Auswahl auf wenige Fragen reduzieren.
Normaler Alltag
Wenn WireGuard in deiner VPN-App offiziell unterstützt wird und die Verbindung über UDP problemlos funktioniert, ist WireGuard ein sinnvoller erster Kandidat. Sein schlankes Design und das dokumentierte IP-Roaming passen gut zu einem unkomplizierten Standardbetrieb.
Das ist keine Garantie, dass WireGuard in deinem konkreten Setup schneller oder stabiler sein wird. Es ist schlicht der sinnvollste Startpunkt, wenn keine besondere Netzgrenze dagegen spricht.
Geschwindigkeit
Wenn du herausfinden willst, welches Protokoll bei dir mehr Durchsatz liefert, teste WireGuard und OpenVPN-UDP unter möglichst gleichen Bedingungen gegeneinander. Ändere nicht gleichzeitig Server, Standort, Zusatzfunktionen und Protokoll.
Fremde Benchmarkwerte helfen dir nur begrenzt. Ein anderer Prozessor, ein anderer Client, ein anderer VPN-Server oder DCO bei OpenVPN können das Ergebnis deutlich verändern. Wenn dein eigentliches Problem ein langsames VPN ist, gehört die tiefe Diagnose in unseren Ratgeber zur VPN-Geschwindigkeit und nicht in einen Protokollvergleich.
Mobile Nutzung und Netzwechsel
WireGuard hat mit seinem protokollseitigen IP-Roaming einen klar dokumentierten Mechanismus für wechselnde Endpunkte. Das ist ein guter Grund, WireGuard auf Smartphones als ersten Kandidaten zu testen.
OpenVPN ist dadurch aber nicht automatisch ungeeignet für mobile Nutzung. OpenVPN kann Endpunktwechsel und Reconnect-Szenarien ebenfalls behandeln; ein Teil davon hängt von Client, Konfiguration und App-Funktionen ab. Entscheidend ist am Ende, wie deine konkrete VPN-App den Wechsel zwischen WLAN und Mobilfunk verarbeitet.
Restriktive Netze
Hier lohnt sich die deutlichste Abzweigung.
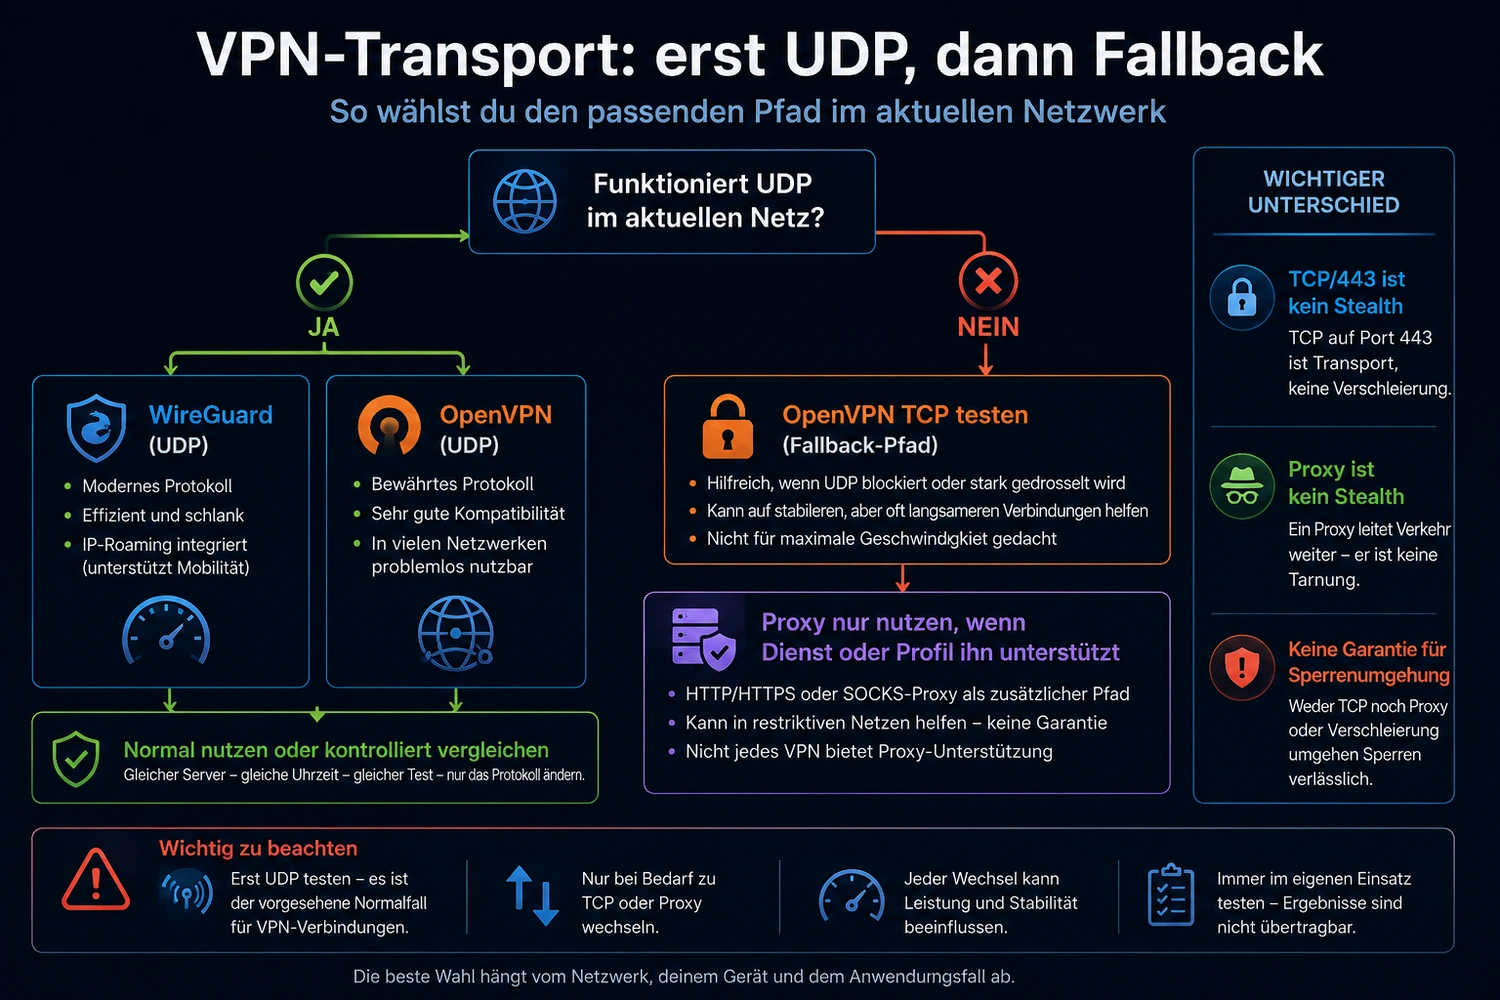
Wenn WireGuard oder OpenVPN-UDP in einem bestimmten Netz sauber verbinden, gibt es keinen Grund, nur aus Prinzip auf TCP zu wechseln.
Scheitert UDP reproduzierbar und dein VPN-Dienst bietet OpenVPN-TCP oder einen unterstützten Proxy-Pfad an, kannst du diesen gezielt als Fallback testen.
Wichtig: TCP auf Port 443 ist nicht automatisch „Stealth“. Ein HTTP-Proxy ist ebenfalls nicht dasselbe wie Verschleierung. Und keiner dieser Wege garantiert, dass Deep Packet Inspection, Firewalls oder staatliche Sperren umgangen werden.
 KI-generierte Abbildung
Router und ältere Geräte
Bei Routern und älteren Geräten kommt Theorie erst an zweiter Stelle. Prüfe zuerst, was die konkrete Firmware, dein VPN-Dienst und die vorhandene Hardware offiziell unterstützen.
WireGuard ist plattformübergreifend und wurde auch mit eingebetteten Systemen im Blick entwickelt. OpenVPN ist ebenfalls auf vielen Plattformen etabliert und bietet umfangreiche Kompatibilitätsmöglichkeiten.
Wenn dein Router nur OpenVPN sauber unterstützt, ist OpenVPN die pragmatische Wahl. Unterstützt er WireGuard offiziell und zuverlässig, spricht nichts dagegen, WireGuard zu verwenden. Die eigentliche Einrichtung gehört anschließend in die separate Router-Anleitung.
OpenVPN UDP oder TCP: Was solltest du wählen?
Wenn du OpenVPN verwendest, starte normalerweise mit UDP. Das ist der Standardtransport und der Modus, für den OpenVPN optimiert ist.
Wechsle nicht allein deshalb zu TCP, weil du irgendwo gelesen hast, TCP sei „zuverlässiger“. Die Zuverlässigkeit des TCP-Bytestroms ist nicht gleichbedeutend mit einer automatisch besseren VPN-Verbindung.
Ein sinnvoller TCP-Test beginnt erst, wenn du einen Grund dafür hast:
- OpenVPN-UDP oder WireGuard scheitert in genau diesem Netzwerk reproduzierbar.
- Dein VPN-Anbieter empfiehlt für dieses Netz ausdrücklich einen vorhandenen TCP-Fallback.
- Die Verbindung muss über einen unterstützten HTTP-Proxy geführt werden.
- Du willst gezielt prüfen, ob der Transportweg und nicht Server oder Gerät die Ursache ist.
Wenn UDP funktioniert, ist TCP normalerweise kein Pflicht-Upgrade.
Ist WireGuard sicherer als OpenVPN?
Aus den Protokollnamen allein lässt sich keine seriöse Siegerliste zur Sicherheit ableiten.
WireGuard verwendet eine feste moderne Kryptografiesuite. OpenVPN besitzt dagegen eine konfigurier- und aushandelbare TLS- und Datenkanalarchitektur. Aktuelle OpenVPN-Versionen nutzen moderne Cipher und setzen moderne TLS-Mindestanforderungen, solange nicht bewusst auf problematische Legacy-Kompatibilität zurückgeschaltet wird.
Das sind unterschiedliche Designphilosophien. Für deinen Consumer-VPN zählen zusätzlich die App, der Serverbetrieb, Konfiguration, Schlüssel- und Accountverwaltung sowie die Entscheidungen des Anbieters. „WireGuard“ auf dem Einstellungsbildschirm beweist daher ebenso wenig automatisch hohe Gesamtqualität wie „OpenVPN“.
Protokoll wechseln, aber richtig
Wenn du WireGuard und OpenVPN wirklich vergleichen willst, ändere nur eine Variable. Sonst weißt du hinterher nicht, was dein Ergebnis verursacht hat.
1. Notiere deinen Ausgangszustand
Halte Gerät, Betriebssystem, VPN-App und Version, Anbieter, Server beziehungsweise Standort, aktuelles Protokoll und das konkrete Problem fest.
2. Wähle einen reproduzierbaren Anwendungsfall
Das kann ein bestimmter Download, ein Streamingstart, ein Seitenaufruf, ein WLAN-/Mobilfunkwechsel oder ein wiederkehrender Abbruch sein. Wichtig ist, dass du denselben Vorgang anschließend noch einmal prüfen kannst.
3. Lass Server und Einstellungen unverändert
Wenn möglich, verwendest du denselben VPN-Standort und änderst weder Zusatzfunktionen noch andere Netzwerkeinstellungen.
4. Wechsle nur das Protokoll
Vergleiche zuerst WireGuard mit OpenVPN-UDP. OpenVPN-TCP kommt erst als zusätzlicher Fallback-Test hinzu, wenn UDP oder der konkrete Netzpfad einen Anlass dafür liefert.
5. Wiederhole denselben Test
Prüfe genau den gleichen Anwendungsfall erneut und notiere das Ergebnis.
6. Vertraue nicht auf einen einzigen Lauf
Wenn die Ergebnisse schwanken, wiederhole vergleichbare Tests. Ein einzelner guter oder schlechter Durchlauf macht noch keinen Protokollsieger.
Wenn der Protokollwechsel dein Problem nicht löst
Ein Protokollwechsel ist ein Diagnosewerkzeug, kein Universalfix.
Wenn dein VPN mit beiden Protokollen reproduzierbar langsam bleibt, solltest du Server, Basisverbindung, Gerät und weitere Einflussgrößen getrennt untersuchen. Genau dafür gibt es den Ratgeber „VPN langsam? Geschwindigkeit richtig testen und gezielt verbessern“.
Bricht der Tunnel dagegen wiederholt nach Standby, Netzwechsel oder im normalen Betrieb ab, brauchst du eine Abbruchdiagnose. Dann ist „VPN trennt ständig die Verbindung“ der passendere nächste Schritt.
Der Fuchs muss also nicht jeden Bau umgraben, nur weil ein anderer Tunnelname im Menü steht. Wenn zwei Protokolle dasselbe Fehlerbild zeigen, liegt der nächste sinnvolle Test meist außerhalb dieser Auswahl.
Anbieterspezifische WireGuard-Varianten und eigene Protokolle
Viele VPN-Dienste verändern die praktische Protokollauswahl durch eigene Funktionen. Ein Anbieter kann WireGuard mit zusätzlichen Transportwegen, Datenschutzmechanismen oder Verschleierung kombinieren. Andere Dienste setzen auf vollständig eigene Protokolle.
Solche Varianten solltest du immer getrennt vom Standardprotokoll bewerten.
Wenn eine App beispielsweise einen „Stealth“-Modus auf Basis von WireGuard anbietet, folgt daraus nicht, dass Standard-WireGuard selbst eine Verschleierungsfunktion besitzt. Dasselbe gilt für spezielle Reconnect-Logik, Kill Switch, Auto-Connect oder andere App-Funktionen.
Für einen fairen Vergleich muss immer klar sein, welche Eigenschaft zum Protokoll gehört und welche der VPN-Anbieter ergänzt.
Typische Fehlentscheidungen bei WireGuard und OpenVPN
WireGuard pauschal zum schnellsten Protokoll erklären
WireGuard ist ein sinnvoller erster Kandidat, aber keine Geschwindigkeitsgarantie. Moderne OpenVPN-Setups mit DCO und die konkrete Hardware können alte Vergleichsbilder verändern.
OpenVPN-TCP als grundsätzlich stabiler ansehen
TCP stellt einen zuverlässigen Bytestrom bereit. Daraus folgt nicht, dass ein VPN-Tunnel auf TCP automatisch stabiler läuft. Bei OpenVPN ist TCP ein Fallback für bestimmte Situationen.
TCP-Port 443 mit HTTPS oder Stealth gleichsetzen
Der Port allein verwandelt OpenVPN nicht in normalen HTTPS-Verkehr und garantiert keine Sperrenumgehung.
Keepalive-Werte blind übernehmen
PersistentKeepalive hat bei WireGuard einen klaren Zweck in bestimmten NAT-/Firewall-Situationen. Ein pauschaler Wert für jede Consumer-VPN-Verbindung ist daraus nicht ableitbar.
Alte Geräte automatisch OpenVPN zuordnen
Unterstützung geht vor Alter. Prüfe Firmware, App und Anbieter. Ein modernes Gerät kann ebenso nur einen bestimmten Modus unterstützen wie ein älteres Gerät beide Protokolle sauber beherrscht.
App-Funktionen dem Protokoll zuschreiben
Reconnect, Kill Switch, Always-on, Captive-Portal-Erkennung oder Verschleierung können auf App-Ebene entstehen. Sie sind nicht automatisch Eigenschaften von WireGuard oder OpenVPN.
Wann solltest du den Support einschalten?
Wenn WireGuard, OpenVPN-UDP und ein begründet getesteter Fallback dasselbe Problem zeigen, sammle vor dem Supportkontakt möglichst konkrete Daten:
- Gerät und Betriebssystem
- VPN-App und Versionsstand
- verwendeter VPN-Anbieter
- Server oder Standort
- getestete Protokolle
- betroffenes Netzwerk, zum Beispiel Heim-WLAN, Mobilfunk oder ein bestimmtes fremdes WLAN
- reproduzierbares Fehlerbild
- ob UDP grundsätzlich funktioniert
- Ergebnis des kontrollierten Protokoll-Retests
Damit kann der Support eher unterscheiden, ob es um Protokollunterstützung, einen bestimmten Client, Server, Netzpfad oder eine Anbieterfunktion geht.
Dexters Einordnung: Welches VPN-Protokoll würde ich zuerst wählen?
Für einen normalen Consumer-VPN würde ich WireGuard zuerst testen, wenn der Anbieter es offiziell unterstützt und das aktuelle Netzwerk UDP ohne Probleme zulässt. Das ist eine praktische Startentscheidung aus dem schlanken Protokolldesign und dem dokumentierten Roaming-Mechanismus, keine allgemeine Krone für den Sieger.
OpenVPN-UDP ist die richtige Gegenprobe und eine absolut legitime Dauerlösung, wenn es auf deinem Gerät oder Router besser funktioniert. OpenVPN-TCP würde ich dagegen nicht vorsorglich aktivieren, sondern als gezielten Fallback nutzen, wenn UDP in einem bestimmten Netz tatsächlich scheitert oder ein Proxy-Pfad erforderlich ist.
Die beste Protokollwahl ist damit erstaunlich unspektakulär: Nimm den einfachsten offiziell unterstützten Weg, der in deinem realen Einsatz zuverlässig funktioniert. Wenn du wechseln musst, ändere nur eine Variable und prüfe danach erneut.
Weitere praxisnahe Anleitungen findest du in unseren VPN-Ratgebern und Fehlerlösungen.
FAQ zu WireGuard vs OpenVPN
Ist WireGuard immer schneller als OpenVPN?
Nein. WireGuard ist auf ein schlankes, leistungsorientiertes Design ausgelegt und deshalb ein sinnvoller erster Kandidat. Eine universelle Geschwindigkeitsgarantie gibt es aber nicht. Moderne OpenVPN-Setups können DCO nutzen, und Gerät, App, Server sowie Netzpfad beeinflussen die reale Leistung.
Sollte ich OpenVPN UDP oder TCP verwenden?
Für den normalen Betrieb ist OpenVPN-UDP der naheliegende Startpunkt. TCP solltest du als gezielten Fallback testen, wenn UDP in einem konkreten Netz nicht funktioniert oder dein VPN-Profil beziehungsweise Anbieter einen entsprechenden Pfad vorsieht.
Ist OpenVPN-TCP stabiler als WireGuard?
Das lässt sich so nicht sagen. TCP besitzt eine zuverlässige, geordnete Transportlogik, doch daraus folgt keine automatisch stabilere VPN-Verbindung. OpenVPN selbst ist für UDP optimiert und behandelt TCP als Alternative für Situationen, in denen UDP nicht nutzbar ist.
Ist WireGuard besser für Smartphones?
WireGuard besitzt ein dokumentiertes IP-Roaming für wechselnde Endpunkte, was bei mobilen Netzwechseln relevant ist. Wie sauber der Wechsel in der Praxis funktioniert, hängt aber zusätzlich von VPN-App, Betriebssystem und Anbieter ab. OpenVPN kann mobile Reconnect-Szenarien ebenfalls behandeln.
Hilft OpenVPN-TCP in gesperrten WLANs?
Es kann eine sinnvolle Gegenprobe sein, wenn UDP im konkreten Netzwerk nicht funktioniert und dein VPN-Dienst TCP unterstützt. Das ist aber keine Garantie für die Umgehung von Firewalls, Deep Packet Inspection oder anderen Sperren.
Ist WireGuard sicherer als OpenVPN?
Eine pauschale Rangfolge ist nicht sinnvoll. WireGuard nutzt eine feste moderne Kryptografiesuite, während OpenVPN eine konfigurierbare TLS- und Datenkanalarchitektur besitzt. Bei einem Consumer-VPN zählen außerdem Anbieterbetrieb, App und Konfiguration.
Welches Protokoll ist besser für einen VPN-Router?
Das hängt zuerst von deinem Router und dessen Firmware ab. Unterstützt der Router nur OpenVPN offiziell und stabil, ist OpenVPN die pragmatische Wahl. Ist WireGuard sauber integriert, kannst du WireGuard ebenfalls verwenden. Die konkrete Einrichtung sollte anhand der Router- und Anbieterunterstützung erfolgen.
Kann ich durch einen Protokollwechsel VPN-Abbrüche beheben?
Manchmal kann der Vergleich Hinweise liefern, aber ein Protokollwechsel ist kein Universalfix. Teste unter gleichen Bedingungen nur eine Variable. Treten die Abbrüche mit mehreren Protokollen auf, solltest du die eigentliche Abbruchursache separat diagnostizieren.
Quellen und technische Grundlage
Die technischen Aussagen dieses Ratgebers wurden am 18. August 2026 anhand offizieller WireGuard- und OpenVPN-Dokumentation sowie der RFCs zu UDP und TCP geprüft. App- oder anbieterspezifische Zusatzfunktionen werden nicht als allgemeine Protokolleigenschaften behandelt.
WireGuard-Dokumentation
- WireGuard – offizielle Übersicht
- WireGuard – Protocol & Cryptography
- WireGuard – Quick Start / PersistentKeepalive
- WireGuard – Known Limitations
OpenVPN-Dokumentation
- OpenVPN Community – OpenVPN 2.7 Manual
- OpenVPN Connect – Data Channel Offload (DCO)
- OpenVPN Connect – Android Settings
- OpenVPN Connect – iOS Settings
- OpenVPN Community – Verbindung über einen HTTP-Proxy
- OpenVPN Connect – Windows Settings / DCO
