
Wenn dein Adblocker auf Android selbst einen lokalen VPN-Modus verwendet und du danach eine normale VPN-App startest, geraten beide an dieselbe Systemgrenze: Im selben Nutzer beziehungsweise Profil lässt Android nur einen aktiven VpnService zu. Baut die zweite App ihre VPN-Schnittstelle auf, wird die bisherige Verbindung ersetzt oder beendet.
Genau deshalb sieht der Fehler so widersprüchlich aus: Erst läuft der Werbefilter, nach dem Verbinden des VPN ist er plötzlich aus. Startest du die Apps in umgekehrter Reihenfolge, kann stattdessen der eigentliche VPN-Tunnel verschwinden.
Bevor du Apps neu installierst oder an DNS und Split Tunneling drehst, klärst du zuerst eine Frage: Nutzen beide Apps VpnService? Wenn ja, brauchst du für die Kombination einen ausdrücklich unterstützten Integrationsweg – etwa eine Herstellerintegration, einen passenden Outbound-Proxy oder eine andere Filterebene wie Private DNS. Root-basierte Proxy-Modi bleiben ein Sonderfall.
Warum Android die erste VPN-App beendet
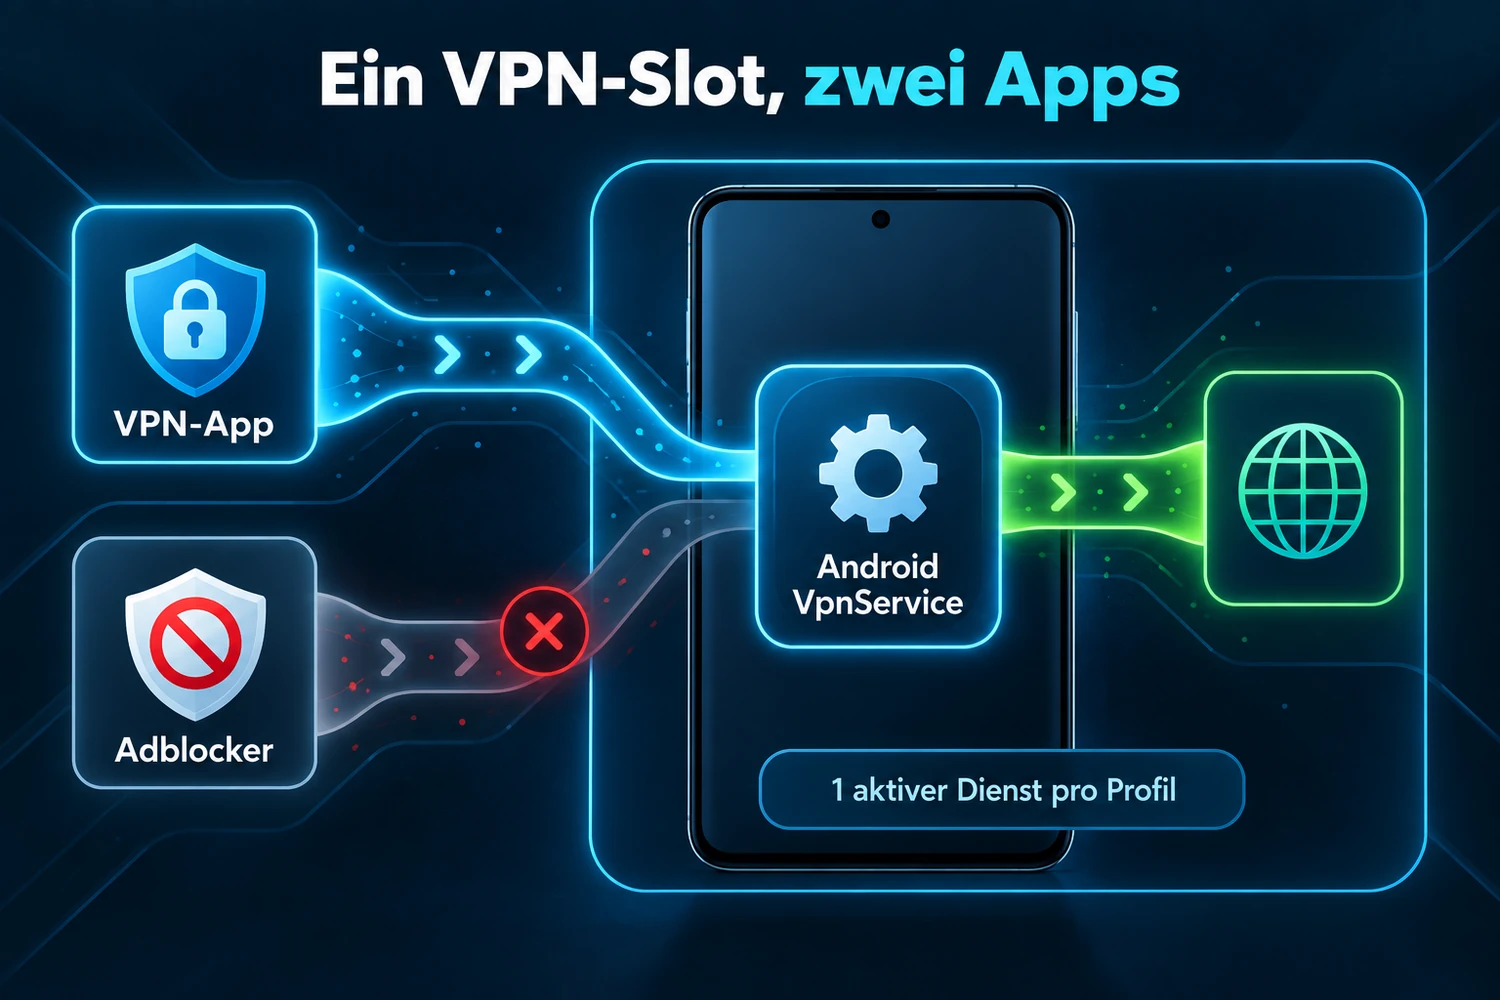
Android stellt VPN-Apps über die Schnittstelle VpnService einen virtuellen Netzwerkadapter bereit. Darüber kann eine VPN-App Datenverkehr übernehmen und durch ihren Tunnel weiterleiten. Genau dieselbe Technik wird aber auch von manchen Werbe-, Tracker- oder Firewall-Apps genutzt, obwohl diese gar keine klassische Verbindung zu einem entfernten VPN-Server aufbauen.
Für Android sind beide technisch trotzdem VPN-Dienste.
Dabei gibt es zwei Grenzen, die man nicht miteinander verwechseln sollte:
Erstens kann nur eine App gleichzeitig als aktuelle VPN-App vorbereitet beziehungsweise berechtigt sein. Wird eine andere App dafür autorisiert, verliert die bisherige App diese Stellung.
Zweitens kann innerhalb desselben Nutzers oder Profils nur eine aktive VPN-Verbindung bestehen. Baut eine neue VPN-App ihre Schnittstelle auf, wird die vorhandene VPN-Schnittstelle deaktiviert.
Für dich ist vor allem das Ergebnis wichtig: Zwei gewöhnliche Apps, die beide VpnService benötigen, bekommen im selben Android-Profil nicht einfach jeweils ihren eigenen parallelen VPN-Tunnel.
 KI-generierte Abbildung
Das bedeutet allerdings nicht pauschal „nur ein VPN pro Gerät“. Android trennt Nutzer und Profile. Ein persönliches Profil und ein Arbeitsprofil können deshalb jeweils ihren eigenen VPN-Kontext besitzen. Auf diesen Sonderfall kommen wir später noch zurück.
Woran du erkennst, ob dein Adblocker selbst ein VPN nutzt
Nicht jeder Adblocker verursacht diesen Konflikt. Entscheidend ist nicht das Wort „Adblocker“ im App-Namen, sondern wie die App technisch filtert.
Ein Browser-Blocker, ein DNS-Filter, eine Root-/Hosts-Lösung und ein systemweiter lokaler VPN-Filter sind unterschiedliche Dinge. Nur weil zwei Apps Werbung blockieren, heißt das also nicht, dass beide Androids VpnService verwenden.
Bei AdGuard für Android ist der Fall gut dokumentiert: Im Routing-Modus „Lokales VPN“ erstellt AdGuard selbst eine lokale VPN-Schnittstelle, über die der Geräteverkehr zur Filterung läuft. Startest du daneben eine weitere VPN-App, konkurrieren beide um dieselbe Android-Schnittstelle.
Bei einer anderen App solltest du deshalb zuerst deren Dokumentation oder Routing-Einstellungen prüfen. Suche nach Begriffen wie „lokales VPN“, „VPN-Modus“, „VpnService“ oder einer Beschreibung, dass der gesamte Geräteverkehr über eine lokale VPN-Schnittstelle gefiltert wird.
Wichtig ist die Reihenfolge: Erst feststellen, welchen technischen Modus die App nutzt. Dann nach einer Lösung suchen. Sonst verbringst du Zeit mit Neuinstallationen, DNS-Wechseln oder Split-Tunneling-Einstellungen, obwohl die eigentliche Grenze viel grundlegender ist.
So findest du den Konflikt Schritt für Schritt
Du kannst den Konflikt ohne komplizierte Messungen eingrenzen. Ändere dabei immer nur eine Sache gleichzeitig.
- Starte zunächst nur den Adblocker beziehungsweise Filter. Prüfe, ob seine gewünschte Filterfunktion aktiv ist und der Internetzugang funktioniert.
- Beende den Testzustand nicht sofort durch weitere Änderungen. Starte jetzt zusätzlich deine normale VPN-App.
- Prüfe, was passiert: Bleibt der Filter aktiv? Verliert er seinen Schutzstatus? Wird die VPN-App wieder getrennt? Das Ergebnis zeigt dir, welche App die VPN-Schnittstelle übernommen hat.
- Prüfe für beide Apps, ob sie im aktuellen Modus tatsächlich VpnService verwenden. Bei AdGuard ist „Lokales VPN“ genau ein solcher Modus.
- Ist Always-on VPN oder „Verbindungen ohne VPN blockieren“ aktiv, notiere das. Diese Funktionen können beeinflussen, ob nach dem Wechsel des VPN-Dienstes überhaupt noch normaler Netzwerkverkehr erlaubt ist.
- Suche anschließend ausschließlich nach einem dokumentierten Kombinationsweg für deine konkrete App-Paarung: integrierter Modus, unterstützter Outbound-Proxy oder eine alternative Filtermethode.
- Ändere nur diesen einen Punkt und teste anschließend erneut VPN-Zustand, Internetzugang und Filterwirkung getrennt.
Wenn beide Apps zwingend einen eigenen VpnService benötigen und es keine Integration gibt, hast du den entscheidenden Punkt bereits gefunden. Dann ist weiteres Herumprobieren mit Neustarts keine echte Fehlerbehebung – die beiden Betriebsarten sind im selben Profil schlicht nicht parallel vorgesehen.
Lösung 1: Eine offiziell unterstützte Integration verwenden
Bietet deine konkrete App-Paarung eine offizielle Integration, ist das der sinnvollste erste Weg. Dann nutzt du eine Kombination, die der Hersteller ausdrücklich für diesen Aufbau vorgesehen hat.
Ein konkretes Beispiel ist AdGuard für Android zusammen mit AdGuard VPN. Beide Apps versuchen dabei nicht, zwei unabhängige Android-VPN-Schnittstellen parallel aufzubauen. Stattdessen behält der AdGuard-Werbeblocker die VPN-Schnittstelle und AdGuard VPN wird innerhalb dieser Architektur als ausgehender Proxy eingebunden.
Das ist ein wichtiger Unterschied. Die Kombination funktioniert nicht, weil Android plötzlich zwei VPNs erlaubt, sondern weil der Hersteller die Aufgaben intern anders verteilt.
Bei dieser Integration liegen bestimmte Routing- und DNS-Einstellungen beim AdGuard-Werbeblocker. Genau deshalb lässt sich das Modell nicht auf beliebige VPN-Anbieter übertragen.
Wenn deine beiden Apps eine vergleichbare offizielle Integration anbieten, ist das der erste Weg, den du prüfen solltest. Gibt es keine solche Dokumentation, solltest du nicht davon ausgehen, dass irgendein versteckter Schalter denselben Effekt erzielt.
Lösung 2: Outbound-Proxy – aber nur wenn dein VPN ihn wirklich unterstützt
Ein zweiter möglicher Weg ist ein Outbound-Proxy. Dabei bleibt nur eine App für die lokale Android-VPN-Schnittstelle zuständig. Der gefilterte Datenverkehr wird anschließend über einen vom VPN-Dienst bereitgestellten Proxy weitergeleitet.
Das klingt zunächst wie eine allgemeine Lösung für „Adblocker plus VPN“, ist es aber nicht.
Der konkrete VPN-Anbieter muss einen passenden Proxy-Modus unterstützen und die benötigten Verbindungsdaten bereitstellen. Fehlt diese Funktion, kann der Adblocker sie nicht einfach selbst erfinden.
Für AdGuard ist dieser Weg dokumentiert. Daraus folgt aber ausdrücklich nicht, dass jedes VPN mit AdGuard oder jedem anderen lokalen Filter auf diese Weise kombiniert werden kann.
Die praktische Regel lautet deshalb: Kein dokumentierter Proxy beim VPN-Anbieter, kein pauschaler Proxy-Tipp.
Lösung 3: Private DNS als schlankere Filterebene
Wenn du auf einem nicht gerooteten Gerät keine offizielle Integration und keinen kompatiblen Proxy hast, kann eine DNS-basierte Filterung eine Alternative sein – sofern dein Ziel damit tatsächlich erreicht wird.
Android bietet dafür „Privates DNS“. Google beschreibt diese Funktion als Schutz für DNS-Anfragen und DNS-Antworten. Ein DNS-Dienst kann bestimmte Werbe- oder Tracking-Domains blockieren, bevor sie aufgelöst werden.
Das ist technisch interessant, weil die native Private-DNS-Einstellung nicht denselben zweiten App-VpnService benötigt wie ein lokaler VPN-basierter Adblocker.
Trotzdem darfst du die beiden Verfahren nicht gleichsetzen. Private DNS leitet nicht automatisch den gesamten Geräteverkehr durch einen VPN-Tunnel und ersetzt auch keinen vollständigen lokalen Werbe- oder Trackerfilter. Es arbeitet auf der DNS-Ebene.
Ein Beispiel ist die native Android-Konfiguration von AdGuard DNS über einen Private-DNS-Anbieter-Hostnamen. Dieser Weg ist von der vollständigen AdGuard-App zu unterscheiden.
Noch eine wichtige Feinheit: Auch eine DNS-App kann je nach verwendeter Methode selbst ein VPN-Profil einsetzen. Wenn dein Ziel gerade darin besteht, den zweiten VpnService zu vermeiden, ist die native Android-Private-DNS-Konfiguration deshalb das klarere Beispiel.
Warum Split Tunneling den Doppel-VPN-Konflikt nicht löst
Split Tunneling wird bei diesem Problem oft als naheliegende Idee genannt: „Dann lasse ich den Adblocker einfach am VPN vorbei.“
Das löst aber nicht den eigentlichen Konflikt.
Android kann innerhalb eines bestehenden VpnService festlegen, welche Apps durch diesen einen VPN-Tunnel laufen und welche nicht. Genau dafür gibt es Per-App-Regeln, Allow-/Disallow-Listen oder je nach VPN-App eigene Split-Tunneling-Funktionen.
Diese Regeln schaffen jedoch keinen zweiten VPN-Dienst.
Auch Androids Möglichkeit, Apps einen Bypass am bestehenden VPN vorbei zu erlauben, ändert daran nichts. Der Datenverkehr kann dann einen anderen Netzwerkpfad verwenden, aber es entsteht kein zweiter paralleler VpnService für eine weitere VPN-basierte App.
Split Tunneling ist also eine Routingfunktion innerhalb des vorhandenen VPN-Aufbaus – keine Methode, Androids Ein-VPN-Grenze pro Profil aufzuheben.
Was Always-on VPN und „Verbindungen ohne VPN blockieren“ verändern
Always-on VPN sorgt dafür, dass Android einen festgelegten VPN-Dienst automatisch starten und aktiv halten kann. Zusätzlich kann Android Verbindungen blockieren, die nicht durch dieses VPN laufen.
Wenn du bereits Probleme mit zwei VPN-basierten Apps hast, kann dieser Modus das sichtbare Fehlerbild verschärfen. Wird der konfigurierte VPN-Dienst verdrängt oder ist er vorübergehend nicht verfügbar, kann der Blockiermodus verhindern, dass Verkehr einfach ungeschützt über die normale Verbindung weiterläuft.
Das ist dann kein Beweis dafür, dass dein WLAN, Mobilfunk oder DNS ausgefallen ist.
Wichtig: „Verbindungen ohne VPN blockieren“ ist eine Schutzfunktion. Du solltest sie nicht als pauschale Reparatur dauerhaft abschalten, nur damit zwei inkompatible Apps irgendwie nebeneinander starten.
Prüfe vielmehr zuerst, ob der Modus aktiv ist und ob dein Problem nur in diesem Zustand auftritt.
Wenn du Always-on und den Blockiermodus genauer prüfen möchtest, lies unseren Ratgeber „Always-on VPN auf Android: Schutz aktivieren und Ausfälle beheben“.
Root- und Proxy-Modi: technisch möglich, aber kein Standardweg
AdGuard dokumentiert neben dem lokalen VPN auch automatische und manuelle Proxy-Modi. Diese können den lokalen VpnService umgehen und dadurch andere Kombinationen ermöglichen.
Der Haken: Diese Wege sind nicht die einfache Standardlösung für ein normales, nicht gerootetes Android-Gerät. AdGuard kennzeichnet den automatischen Proxy-Modus als Root-pflichtig. Für den manuellen Proxy-Modus ist nach aktueller AdGuard-Dokumentation auf Android 10 und neuer ebenfalls Root-Zugriff erforderlich.
Für diesen Ratgeber ist Root deshalb kein Reparaturschritt. Wenn dein Gerät nicht ohnehin bewusst gerootet ist, solltest du es nicht nur für diese App-Kombination rooten.
Wenn dein Gerät bereits bewusst gerootet ist und du genau weißt, warum, können solche Modi technisch relevant sein. Für die meisten Nutzer lautet die bessere Entscheidung aber: offizielle Integration, unterstützter Proxy ohne Root oder eine andere Filterebene.
Welche Lösung passt zu deinem Fall?
 KI-generierte Abbildung
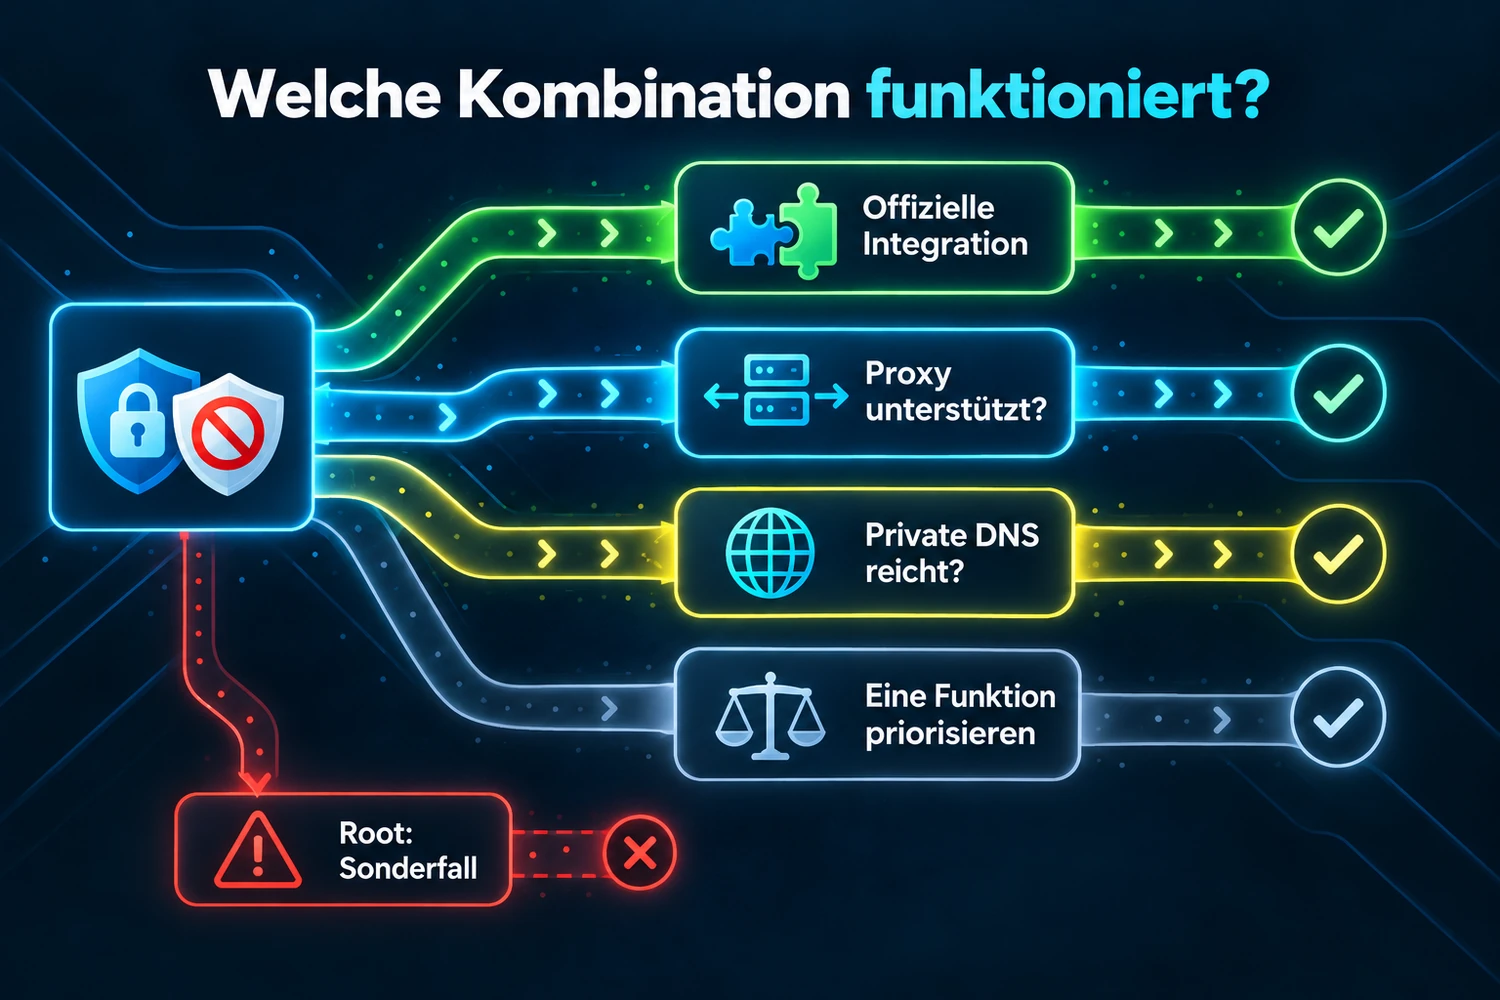
Du kannst die Entscheidung auf vier Fälle reduzieren:
Erstens: Deine beiden Apps bieten eine offizielle Integration. Dann nutze genau diesen dokumentierten Weg.
Zweitens: Der Adblocker kann einen Outbound-Proxy verwenden und dein VPN-Anbieter stellt einen kompatiblen Proxy ausdrücklich bereit. Dann kann diese Kombination funktionieren, ohne zwei VpnService-Tunnel parallel aufzubauen.
Drittens: Es gibt weder Integration noch passenden Proxy, aber DNS-basierte Blockierung reicht für dein Ziel aus. Dann kann eine native Private-DNS-Lösung sinnvoller sein als ein zweiter VPN-basierter Filter. Du verzichtest dabei bewusst auf Funktionen, die über DNS-Filterung hinausgehen.
Viertens: Beide Apps benötigen zwingend ihren eigenen VpnService und keiner der dokumentierten Sonderwege passt. Dann musst du im selben Profil eine Hauptfunktion priorisieren. Zwei unabhängige VPN-basierte Apps lassen sich dort nicht durch einen versteckten Android-Schalter erzwingen.
Wenn keiner dieser Wege passt, ist das Ergebnis trotzdem eindeutig: Die beiden Betriebsarten sind im selben Profil nicht kompatibel. Dann bringt weiteres Umschalten keine zusätzliche Erkenntnis.
Typische Fehler, die den Konflikt nicht lösen
Einige Maßnahmen wirken plausibel, gehen aber am eigentlichen Problem vorbei.
Split Tunneling einschalten: Es ändert, welche Apps durch einen bestehenden Tunnel laufen. Es erzeugt keinen zweiten VpnService.
Beide Apps immer wieder neu starten: Damit wechselst du im Zweifel nur, welche App gerade den VPN-Slot besitzt.
Den Blockiermodus dauerhaft deaktivieren: Das kann ein Symptom verändern, beseitigt aber den Doppel-VPN-Konflikt nicht und senkt gegebenenfalls bewusst gesetzten Schutz.
Irgendeinen Proxy eintragen: Ohne dokumentierte Unterstützung des VPN-Anbieters fehlt die technische Grundlage für einen verlässlichen Aufbau.
Private DNS als „zweites VPN“ behandeln: Private DNS schützt und verarbeitet DNS-Verkehr. Es übernimmt nicht die vollständige VPN-Routingfunktion.
Rooten, nur damit beide Apps laufen: Für einen normalen Android-Nutzer ist das kein angemessener erster Reparaturschritt.
Einen fremden DNS-Dienst testen und daraus vollständige Werbeblockierung ableiten: DNS-Filterung kann Domains blockieren, aber sie ist nicht identisch mit einer vollständigen lokalen Inhalts- oder Trackerfilterung.
Sonderfall Arbeitsprofil: Hier zählt das Profil, nicht nur das Gerät
Bei Geräten mit Arbeitsprofil ist eine kleine Formulierung besonders wichtig: Androids VPN-Grenze gilt pro Nutzer beziehungsweise Profil, nicht pauschal für die gesamte Hardware.
Ein privates Profil und ein verwaltetes Arbeitsprofil können deshalb unterschiedliche VPN-Konfigurationen besitzen.
Wenn dein Problem nur im Arbeitsprofil auftritt, prüfe dort die zugewiesene VPN-App und mögliche administrative Vorgaben getrennt vom privaten Profil. Umgekehrt sagt ein funktionierendes VPN im privaten Bereich nicht automatisch etwas über die Richtlinien im Arbeitsprofil aus.
Für den normalen Privatnutzer ohne Arbeitsprofil ändert dieser Sonderfall nichts am Hauptproblem. Er verhindert nur die technisch falsche Aussage, Android könne unter allen Umständen auf einem gesamten Gerät exakt nur einen VPN-Kontext besitzen.
Was du für Support oder Fehlersuche dokumentieren solltest
Wenn die Kombination weiterhin nicht funktioniert, helfen ein paar konkrete Angaben deutlich mehr als „VPN und Adblocker gehen nicht zusammen“.
Notiere:
- Android-Version und Gerätehersteller.
Name und Version der VPN-App.
Name und Version des Adblockers oder Filters.
Welchen Routingmodus der Filter verwendet.
Welche App zuerst gestartet wurde.
Welche App beim Start der zweiten ihren VPN- beziehungsweise Schutzstatus verliert.
Ob Always-on VPN aktiv ist.
Ob „Verbindungen ohne VPN blockieren“ aktiv ist.
Ob persönliches Profil oder Arbeitsprofil betroffen ist.
Ob eine offizielle Integration oder ein Outbound-Proxy verwendet wird.
Ob Private DNS zusätzlich konfiguriert ist.
Mit diesen Angaben lässt sich unterscheiden, ob du einen normalen Android-VpnService-Konflikt, eine fehlerhafte Integration oder ein davon unabhängiges Verbindungsproblem untersuchst.
Dexters klare Einordnung
Wenn sich VPN und Adblocker auf Android gegenseitig abschalten und beide VpnService verwenden, ist das kein mysteriöser Softwarefehler: Beide wollen dieselbe Systemfunktion übernehmen.
Deshalb würde ich nicht mit zehn Einstellungen gleichzeitig experimentieren. Der schnellste Weg ist fast immer: erst den Routingmodus des Adblockers prüfen, dann feststellen, welche App den VpnService übernimmt, und anschließend nur nach offiziell unterstützten Kombinationswegen suchen.
Eine Herstellerintegration wie AdGuard plus AdGuard VPN ist technisch etwas anderes als zwei beliebige VPN-Apps. Ein Outbound-Proxy ist nur sinnvoll, wenn dein VPN-Anbieter ihn tatsächlich unterstützt. Private DNS kann als schlankere Filterebene helfen, wenn Domainfilterung für dich reicht – aber es ist weder ein zweites VPN noch ein vollständiger Ersatz für einen lokalen Werbefilter.
Wenn keiner dieser Wege passt, ist die nüchterne Antwort oft die richtige: Im selben Android-Profil musst du dich entscheiden, welche VpnService-basierte Funktion Vorrang hat.
FAQ: VPN und Adblocker gleichzeitig auf Android
Kann ich zwei VPN-Apps auf Android gleichzeitig nutzen?
Zwei gewöhnliche Apps, die beide Androids VpnService benötigen, können im selben Nutzer beziehungsweise Profil nicht als zwei unabhängige aktive VPN-Dienste parallel laufen. Möglich sind nur andere Architekturen wie eine offizielle Integration, ein unterstützter Proxy-Weg oder getrennte Profile.
Warum schaltet sich AdGuard ab, sobald ich mein VPN starte?
AdGuard verwendet im Modus „Lokales VPN“ selbst Androids VPN-Schnittstelle. Startest du danach eine weitere VPN-App, kann Android den bisherigen VPN-Dienst ersetzen. AdGuard dokumentiert dieses Verhalten und bietet für bestimmte Kombinationen Integrations- oder Proxywege.
Hilft Split Tunneling, damit beide Apps gleichzeitig laufen?
Nein. Split Tunneling entscheidet nur, welche Apps den bestehenden VPN-Tunnel verwenden oder umgehen. Es erstellt keinen zweiten VpnService für den Adblocker.
Kann ich Private DNS zusammen mit einem normalen VPN verwenden?
Private DNS ist eine separate Android-Netzwerkfunktion und benötigt in der nativen Konfiguration keinen zweiten lokalen Adblocker-VpnService. Ob deine konkrete Kombination sinnvoll funktioniert, hängt trotzdem vom VPN und dessen DNS-Verhalten ab. Private DNS ist dabei nur die DNS-Ebene, kein zweiter VPN-Tunnel.
Ist Private DNS genauso gut wie ein lokaler Adblocker?
Nein. Private DNS kann DNS-Anfragen schützen und ein filternder Resolver kann bestimmte Domains blockieren. Ein lokaler Adblocker kann darüber hinaus andere Filtermechanismen besitzen. Beide Verfahren dürfen deshalb nicht als gleichwertig behandelt werden.
Muss ich mein Android-Gerät rooten?
Für den normalen Lösungsweg nicht. Root-basierte Proxy-Modi existieren bei AdGuard als fortgeschrittene Option, sind aber kein sinnvoller Standardfix nur wegen eines Doppel-VPN-Konflikts.
Kann ein Arbeitsprofil ein eigenes VPN verwenden?
Ja. Android behandelt VPNs nutzer- beziehungsweise profilbezogen. Ein Arbeitsprofil kann daher einen eigenen VPN-Kontext besitzen. Die genaue Konfiguration kann zusätzlich durch die Verwaltung des Arbeitsprofils vorgegeben sein.
Quellen
- Android Developers: VPN – Connectivity
- Android Developers: VpnService API
- Android Developers: VpnService.Builder API
- Android Developers: DevicePolicyManager
- Google Android-Hilfe: Privates DNS und erweiterte Netzwerkeinstellungen
- AdGuard Support: Schutz wird deaktiviert, wenn eine andere VPN-basierte App startet
- AdGuard Wissensdatenbank: Integration mit AdGuard VPN
- AdGuard Wissensdatenbank: Einstellungen und Routing-Modus
- AdGuard Wissensdatenbank: Kompatibilitätsprobleme mit Android-Anwendungen
- AdGuard Wissensdatenbank: Einrichten eines ausgehenden Proxys
- AdGuard DNS Wissensdatenbank: Android
- AdGuard DNS: Öffentliche DNS-Server
- AdGuard für Android: DNS-Schutz
